No se just et tuo viritys on rakennettu niin että sinne ei omiaan voi työntää. Tai ainakaan dokumentoidusti, tiedä sitten mitä tapahtuisi jos vaihtaisi oman…Onhan se siellä, tuossa minun autossani pelkääjän penkin alla jossain lootassa. Siellä vaan sattuu olemaan jo tehtaalta jonkun sakemannioperaattorin simmi jota ei ole tarkoitus vaihtaa. En ole aktivoinut mitään, mutta saattaa auto silti soitella kotiin lupia kyselemäti.

Navigaatio
Asenna sovellus
Sovelluksen asentaminen iOS:ssä
Seuraa alla olevaa videota nähdäksesi, miten asennat sivustomme verkkosovelluksena aloitusnäytöllesi.
Huom.: This feature may not be available in some browsers.
Lisää vaihtoehtoja
Teeman tyyli
Käytät vanhentunutta selainta. Selaimesi ei mahdollisesti näytä tätä tai muita sivustoja oikein. Sinun tulisi päivittää selaimesi tai käyttää vaihtoehtoista selainta..
Tietoturva & kyberhyökkäykset
- Viestiketjun aloittaja fraatti
- Aloituspäivämäärä
Ainakaan mun autossa taitaa olla jonkinlainen esimmi. Etäkäyttöpalvelut ainakin lakkasivat pelaamasta jos nro tai vastaava olisi joku muu.No se just et tuo viritys on rakennettu niin että sinne ei omiaan voi työntää. Tai ainakaan dokumentoidusti, tiedä sitten mitä tapahtuisi jos vaihtaisi oman…
Maailmalla on ollut kyberhyökkäyksiä sähkö- ja muuhun energiainfraan jonkinverran. HS artikkeli koskien Suomea.
 www.hs.fi
Varautuminen | Suomen kriittisen infran yhtiöt ovat Nato-superviikolla varpaillaan, varautuvat kyberiskuihin ja jopa tuhotöihin
Nato-kevät pitää verkkoinfrastruktuuria ylläpitävät organisaatiot varpaillaan.
www.hs.fi
Ruotsissa on ollut jokunen ihan outo pankkiongelma mikä on sulkenut pankkipalveluja tai tyhjiä pankkitilejä... Olkoon syy mikä tahansa, jos pankkitili on tyhjä kun pitää maksaa laskut niin lievä panikointi ei auta.
On aika helppoa pitää käteistä kotona piilossa ja toinen satanen lompakossa, samaten auton tankki täyteen kun lähestyy puolikasta
Korttimaksuliikenne on se mihin isketään ensin
Verkon kautta kalastusta meidän verkkoliittymälle on viime viikkoina kasvanut hurjasti samaten suora aktiivisuus IP-osoitteelle
Agrolla kyberhyökkäys

 www.aamulehti.fi
Uutta tietoa Nokialla toimivan Agco Powerin kyberhyökkäyksestä: ”Tietoja ei ole saatu kalasteltua”
Moottorivalmistajaan kohdistuvan kyberhyökkäyksen lähdettä tai syytä ei tiedetä. Agco Powerilla on tehdas muun muassa Nokian Linnavuoressa.
www.aamulehti.fi
Eri lähteet tarinoi samaa asiaa nyt eli "purevat kynsiä" odotellessa milloin se iso hyökkäys alkaa joka panee kaiken sekaisin...
Onhan se jo alkanut:
- Puhelimiin tulvii noita "pankki-tilin tyhjennysviestejä"
- Sähköpostitse tulee enemmän vastaavia
- Nettiyhteys-hyökkäykset lisääntyneet
Uskoisin (toivossa on hyvä elää) että valveutuneet vanhemmat tarkistavat perheen kaikki tietoliikenne-välineet estäkseen hyökkäyksien onnistumisen.
Pahimmassa tapauksessa oma laitekanta syyllistyy isompaan verkkohyökkäykseen jonka seuraukset on pysäyttäviä.
Kaikissa laitteissa on nykyisin seurantaohjelmisto joko piilossa tai tunnistettavissa, poista käytöstä. Käytä vain kun on pakko
Jos on "herkässä" ympäristössä töissä, muista aina tietojen suojaus.
GPS ei ole enää turvallinen jos liikut pelkästään elektronisilla kartoilla erämaassa, voi tulla ikävä yllätys kun et pääse perille sinne minne oli aikomus...
Tänään tuli vaimon sähköpostiin tämän-näköinen viesti: (Kahteen otteseen tehty kuvakaappaus ja muokkausket välissä)
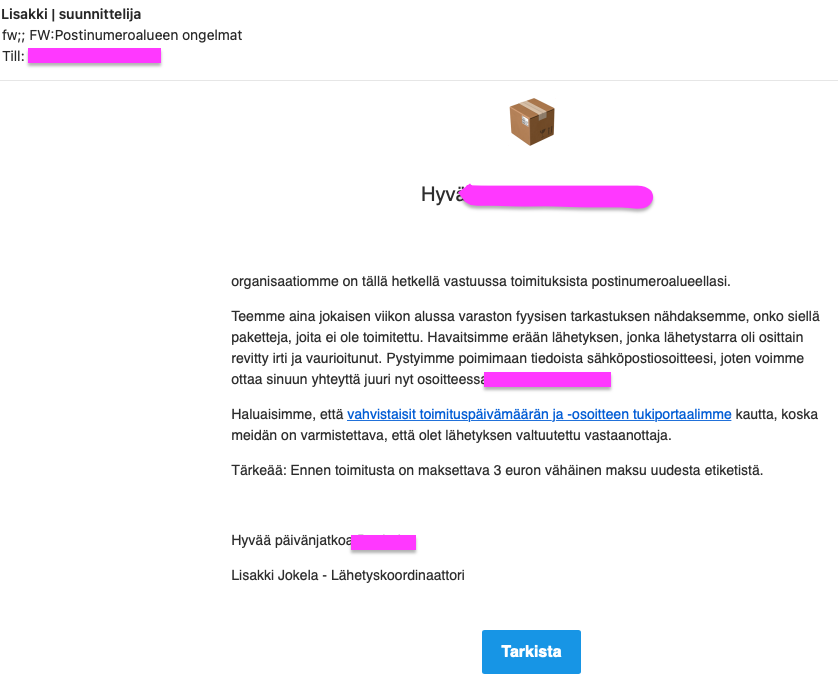
Vastaavan-näköinen tuli aikaisemmin viikolla, tulee kaisanet.xx sähköpostipalvelimelta
Kun avaa se katoaa itsestään
Kuva vaihdettu isommaksi 27/5
Vastaavan-näköinen tuli aikaisemmin viikolla, tulee kaisanet.xx sähköpostipalvelimelta
Kun avaa se katoaa itsestään
Kuva vaihdettu isommaksi 27/5
Viimeksi muokattu:

Tonttuj
Aktiivinen jäsen
Tuosta piiperryskuvasta ei saa mitään selvää.
Mutta melko varmasti joku toimitushuijaus linkkeineen, jossa halutaan pankkitunnukset tai luottokortin tiedot.
Näistä on varoiteltu jo koko alkuvuoden.
Katoaminen johtunee roskapostifiltteristä tai virustorjunnasta viestiä avatessa, ne saattaa hoitaa tuon pois näkyviltä.
Mutta melko varmasti joku toimitushuijaus linkkeineen, jossa halutaan pankkitunnukset tai luottokortin tiedot.
Näistä on varoiteltu jo koko alkuvuoden.
Katoaminen johtunee roskapostifiltteristä tai virustorjunnasta viestiä avatessa, ne saattaa hoitaa tuon pois näkyviltä.
Kannattaa katsoa reittimien, modeemien yms tietoturvapäivitykset kuntoon.
 www.tivi.fi
Harvinaisen tehokas haittaohjelma tekee tuhojaan reitittimissä ympäri Euroopan – tutkijoilta kylmäävä havainto
Salakavalan haitakkeen uhreiksi on joutunut useiden valmistajien laitteita.
www.tivi.fi
Mitähän näistä oikein kuvitellaan hyötyvän? Eikö nämä vedä vain linjat tukkoon kuormittamalla niitä jollain sonnalla?
 yle.fi
HUSin verkkosivut toimivat taas – illalla olleen teknisen ongelman taustalla saattavat olla venäläishakkerit
HUS kertoi lauantai-iltana selvittävänsä katkon syytä.
yle.fi

HiTec
Eipä turhia höttyillä :)
No sitäpä juuri ja koska tuohon nyt kykenee about kuka tahansa sunnuntai-hakkerikin, niin enpä moisilla lapsellisuuksilla lähtisi ylpeilemään jos vähäkään kyseisellä ryhmällä on ammattiylpeyttä jäljellä. Vähän samaa touhua kuin nuoret poijjaat prätkiensä kanssa keväisin, ollaan liikenteessä kuin lehmät kevätlaitumella, hohhoijjaaMitähän näistä oikein kuvitellaan hyötyvän? Eikö nämä vedä vain linjat tukkoon kuormittamalla niitä jollain sonnalla?

Harrastelija
Hyperaktiivi
Siloin kun halutaan tehdä ilkeyttä, on aivan sama millä keinoilla se onnistuu.
Erikseen on ne jotka kilpailee taidoilla. Osa tekee myös ilkeyttä mutta osa tyytyy siihen että pääsi murtautumaan.
Erikseen on ne jotka kilpailee taidoilla. Osa tekee myös ilkeyttä mutta osa tyytyy siihen että pääsi murtautumaan.
Duunissa on visiitillä eräs Hollantilainen ja on pistänyt silmiin että kuinka hankalaksi koneen käyttö on tehty. Kone kirjautuu itsekseen ulos parin min jälkeen kun sitä ei ole käytetty. Kirjatumisessa tarvii käyttää joka kerta kännykkää tunnistamisessa että sen saa auki. Kone sulkee automaattisesti kaikki sovellukset kun näytönsäästäjä tulee päälle. Ja tietysti firma vastaa kaikesta mitä koneelle on mahdollista asentaa. Kiinalaisilla on silmät selässäkin kuulemma.
Onko muilla tullut vastaan tälläistä? Ennen oli kuulemma helppoa kun käyttäjätunnus ja salasana oli engineer.
Onko muilla tullut vastaan tälläistä? Ennen oli kuulemma helppoa kun käyttäjätunnus ja salasana oli engineer.

Hempuli
Töllintunaaja
Eilen koetimme päästä MS-pilvipalveluumme ei-Edge selaimella. Tunnuksen ja salasanan jälkeen palvelu pyytää koodia, joka lähetetään tekstiviestillä puhelimeen. Koodi tuli kellotettuna aika tasan 5 min päästä, jolloin selainistunnon timeout oli sulkenut kirjautumisikkunan. Pitää varmaan pyytää suorat käyttöoikeudet kiinanhakkereilta.Duunissa on visiitillä eräs Hollantilainen ja on pistänyt silmiin että kuinka hankalaksi koneen käyttö on tehty.

Näemmä käyttäjätunnuksia, salasanoja sun muuta on taas päätynyt vääriin käsiin. Kävin tarkastamassa että löytyykö mistään vuodosta omaa s.postiosoitettani. Näytti löytyvän kahdeksasta eri vuodosta eri vuosilta.

 dawn.fi
Tuosta voi tarkistaa omansa.
 haveibeenpwned.com
Valtava käyttäjätunnusten vuoto, koskee Facebookin, Netflixin ja Paypalin tilejä
Verkkoon on ilmestynyt aiemmin tuntematon, yli 70 miljoonaa käyttäjätunnusta sisältävä vuoto, jossa on käyttäjätunnuksia mm. Facebookin, Netflixin ja Paypalin palveluihin.
dawn.fi
Tuosta voi tarkistaa omansa.
Have I Been Pwned: Check if your email has been compromised in a data breach
Have I Been Pwned allows you to search across multiple data breaches to see if your email address or phone number has been compromised.
Mitään takeita ei ole siitä, että tiedot on julkaistu ennen niiden väärin käyttöä.Tuosta voi tarkistaa omansa.
Jatkuvasti joku firma korkataan. Näköjään nyt CDON.com

 www.is.fi
Cdon-verkkokaupan asiakkaiden tietoja myydään netissä – mukana satoja suomalaisia
Asiakastiedot ilmestyivät verkkoon lauantaina.
www.is.fi
Oletteko huomannut sellaista juttua, että windows koneen salasanan voi sivuuttaa siten, että asentaa samaan koneeseen Linuxin. Kun käynnistää Linuxin, niin voi mennä Windows puolen hakemistoihin hakemaan mitä tahansa tiedostoja ja myös tekemään muuta haittaa.
Onnistuu myös muistitikulla olevan Linux käynnistyksen kanssa.
Tuttavalla oli joku vuosi sitten ongelma, kun oli ulkoiseen kovalevyyn tallentanut kuvia, videoita, jne. ja oli unohtanut salasanan. Sanoin, että tuo minulle, niin siirretään aineisto pois. Ei muuta kun, Linux koneen USB reikään kiinni ja kaikki sisältö kopsattiin toiseen paikkaan.
Eli hakkereiden homma on löytää uusia reittejä koneeseen. Turhaa homma koittaa mennä pääovesta, kun takakautta löytyy muita reittejä.
Näin on, mutta tavallinen kengänkuluttaja ei noista tiedä yhtään mitään.No salaamattoman levyn kanssa tuo onnistuu. Ei onnistu jos Windowsin levyt on salattu edes BitLockerilla.... tosin tuota ei taida olla Home Editionissa Windowsia.
Minulla on nyt justiinsa läppäri auki, jossa Windows 10, joka vaatii pin koodin alussa. Koneessa on asennettuna Mint Linux ja on nyt päällä. Sujuvasti pääsen Windows puolen hakemistoihin.
Itänaapurista värkkäilleet innokkaasti palvelunestohyökkäyksiä.
 www.iltalehti.fi
Piti viime viikolla kaivella finlexistä jotain rakennusmääräyksiä tms. Sivusto toimi äärimmäisen hitaasti ja pelkkää tekstiä tuli näkyville.
Nyt sieltä näyttää tulevan tälläinen loota. Tämä tuli ympäristöministeriön sivuilta. ym.fi:stä.
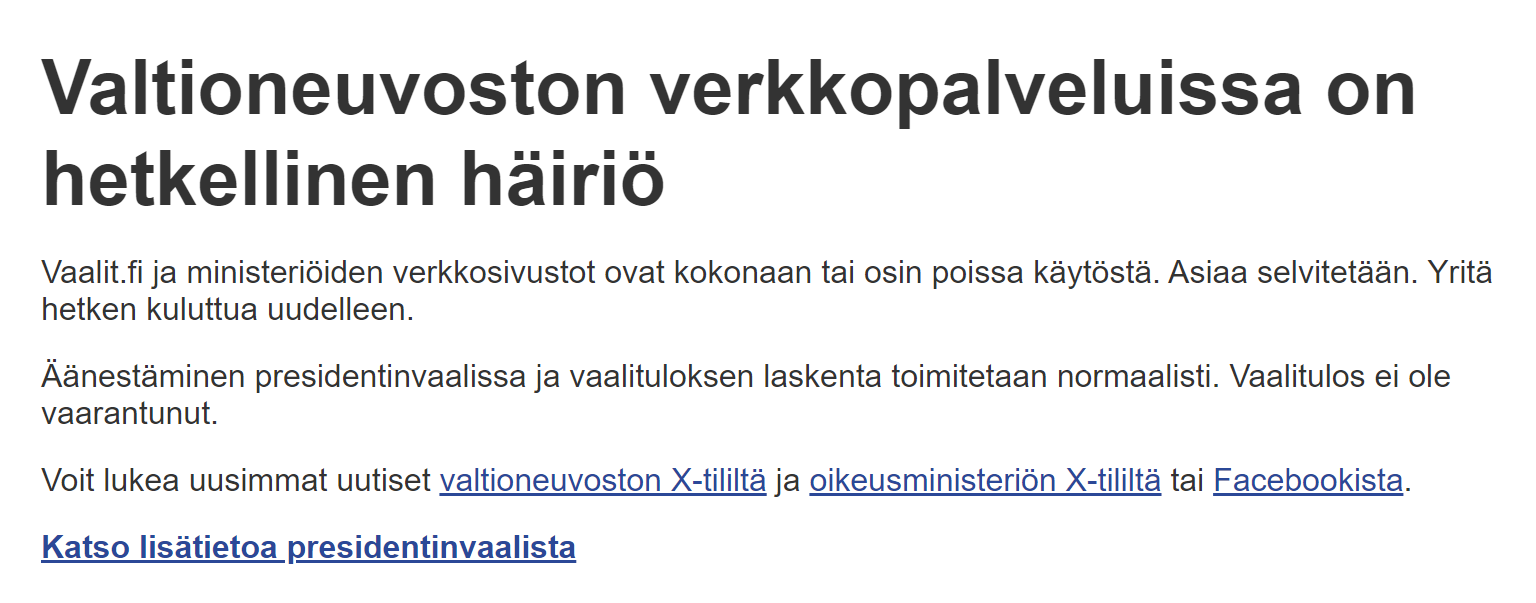
Varustelekaan kyberhyökättiin Venäjältä – Yritys julkaisi uhmakkaan viestin
Suomessa on raportoitu torstaina 1. helmikuuta lukuisista palvelunestohyökkäyksistä. Useiden kaupunkien verkkosivujen lisäksi myös Varusteleka joutui hakkereiden tähtäimeen.
www.iltalehti.fi
Piti viime viikolla kaivella finlexistä jotain rakennusmääräyksiä tms. Sivusto toimi äärimmäisen hitaasti ja pelkkää tekstiä tuli näkyville.
Nyt sieltä näyttää tulevan tälläinen loota. Tämä tuli ympäristöministeriön sivuilta. ym.fi:stä.
Joo, tuo on siinä mielessä erikoinen toimija että niillä on Telegrammissa avoin kanava jossa ne kertovat päivän kohteet ja siellä voi ilmoittautua osallistumaan, sitten saa kaluja käyttöönsä. Kyberturvallisuusvirasto on kanavalla ja varoittelee päivän kohteita. Itse touhu on volyymiltaan lähinnä pelleilyä, mutta ddos suojaukset ovat Suomessa kovin heikolla tasolla. Noiden tyyppien kuorman voisi tuottaa yhdellä kännykällä.Itänaapurista värkkäilleet innokkaasti palvelunestohyökkäyksiä.
HiTec
Eipä turhia höttyillä :)
No juu, kyllähän tuo meikäläisenkin julkkari-asiakas sai sitten näistä osansa ja ihan useammassa erässä. Aamulla ensialkuun ihan kohtuullisella innolla ja tiedä kävivätkö sitten lounaalla välillä, mutta keskipäivän tauon jälkeen iltapäivällä kokeiltiinkin sitten jo ihan tosissaan 3-4x suuremmalla innolla 
Itse en ole koskaan näitä DDoS-pommituksia ymmärtänyt, mutta...
Itse en ole koskaan näitä DDoS-pommituksia ymmärtänyt, mutta...
Hempuli
Töllintunaaja
Samoin oli täällä. Nähtävästi välitön reagointi pommitukseen keskeytti sen alkuunsa ja hyökkäys suuntautui muualle kohdelistassa.No juu, kyllähän tuo meikäläisenkin julkkari-asiakas sai sitten näistä osansa ja ihan useammassa erässä.
Ammattijärjestö Tekniikan Akateemiset on myös eilen ja tänään ollut DDoS-hyökkäyksen kohteena, https://www.tek.fi on ollut alhaalla. Ks. (ei vaadi lärvikirjatiliä): https://www.facebook.com/Tekniikan.akateemiset.TEK/?locale=fi_FI
Just eilen puhuin meillä töissä web-sovellusten ajamisesta pilvessä, esim. käyttäen edustana Azure Application Gateway:tä, siinä päällä Web Application Firewall sekä DDoS protection.
Just eilen puhuin meillä töissä web-sovellusten ajamisesta pilvessä, esim. käyttäen edustana Azure Application Gateway:tä, siinä päällä Web Application Firewall sekä DDoS protection.
HiTec
Eipä turhia höttyillä :)
Pilvessähän voidaan helposti myös skaalata dynaamisesti enempi rautaa rajalle jos sille on kysyntää, mutta siinä pitää ottaa nämä DDoS myös huomioon ja määrittää joku inhimillinen yläraja tuollekin skaalautuvuudelle. Pahimmassa tapauksessa meinaan sieltä otetaan jatkuvasti vain lisää ja lisää tavaraa käyttöön tuollaisen hyökkäyksen aikana ja johan tulikin muuten kallista. Nuo pilviresutkaan kun ei ihan ilmaisia ole ja hinta nousee aina sitä mukaa mitä järeämpää tavaraa sieltä on käytössä.Just eilen puhuin meillä töissä web-sovellusten ajamisesta pilvessä, esim. käyttäen edustana Azure Application Gateway:tä, siinä päällä Web Application Firewall sekä DDoS protection.
Taitaa Azuren palvelut olla alhaalla useammin kuin omat.
No ei ole. Täytyy pistää todella paljon pätäkkää jonoon, jos haluaa yhtä varman alustan rakentaa itse kuin mitä Azure on. Ja vielä edelleen voi kokonaisuutta parantaa kun laittaa vaikka CloudFlaren Azuren eteen. Kyllä alkaa olemaan kovanluokan suojausta.
Tuossa on vain illuusio, että omat koneet on luotettavampia. Ne ei sitä kyllä keskimäärin ole... ihan alkaen varavirtajärjestelmistä, moninkertaisesti varmistetuista tietoliikenneyhteyksistä, ja fyysisisesti hajautetusta infrasta.
Tuon kun rakentaa itse, niin hintalappu on huima.
Voi johtua monesta eri syystä, joista vain osa liittyy itse palveluun. Lisäksi Azurestakin voi ostaa monenlaista SLA:taNo meillä ainakin sattuu monta kertaa vuodessa että "jaha, azureen ei pääse".

haraldh
Vakionaama
Niinpä, Azuressa on todella paljon eri teknikoita jotka kaikkien pitää toimia samaan aikaan että saatavuus varmistuu. Meidän tapauksessa ei ole kyse sellaisesta palvelusta joka olisi kovasti DDoS-kohteena tai että sen alhaallaolo muutaman tunnin ajan vaikuttaisi mihinkään. Jos sivujen on oltava pystyssä hyökkäyksenkin aikana niin sitten menee kalliiksi ja monimutkaiseksi, ja tämä monimutkaisuus aiheuttaa vikatilanteita jo itsessään.
Mahtoikohan JFrog olla myös DDoS-hyökkäyksen kohteena... Vähän jarrutti hommia, kun https://apache.jfrog.io/ vastaava saitti samassa domainissa oli pariinkin otteeseen alhaalla.
Pilvi on lopulta sitä, että käytetään jonkun toisen hallinnoimaa infraa. Kun ei millään voida olla kaikkien alojen erikoisasiantuntijoita, niin ei ole ollenkaan huono juttu maksaa julkipilven tarjoajalle siitä että he pitävät huolta asioista jotka eivät ole omaa ydinosaamista.
Tän linkin ekan kuvan keltainen laatikko on ihan kiva, web-palvelun julkisivuna internettiin: https://learn.microsoft.com/en-us/azure/ddos-protection/ddos-protection-overview
Minulla on kohta 10 vuoden kokemus Azuresta ja vaikkei se ole täydellinen niin en enää ikipäivänä mene tekemään softaa joka pyörii esim. virtuaalikoneissa.No meillä ainakin sattuu monta kertaa vuodessa että "jaha, azureen ei pääse".
Softaa jota ei saa pyörimään esim. Azure functions tai AWS lambda alustalla, ei pitäisi tehdäkään.
Kohta tosin sammutan yhden palvelun, joka on pyörinyt Azuressa aika tasan 9,5 vuotta 100% saatavuudella, ensin Cloud Services alustalla ja sittemmin Functions alustalla. Ehkä 10v ei riitä vielä kertomaan onko se Azure luotettava alusta. Vai?
Mutta se on toki niin, että softa pitää olla tehty pilven ehdoilla, jotta se toimii vakaasti. Ja.pitää ymmärtää sekä horisontaalinen skaalaus että fyysinen hajautus että homma toimii kunnolla.
Viimeksi muokattu:
Mitä tulee muuten ketjun aiheeseen, eli tietoturvaan. Kun tekee pilvi-natiivia softaa, niin kuin automaattisesti tulee aika tietoturvallista softaa.
Syynä on se, että kun koodaa vaikka Azure functions alustalle, niin varsinainen "hyökkäyspinta" on olematon. Koko koodaus tehdään niin että oletuksena on kaikki kiellettyä ja erikseen avataan se minimi verkkoon päin, mitä tarvitaan. Eikä hyökkääjillä ole mitään saumaa päästä ulos softan sisältä alla olevan hiekkalaatikon ulkopuolelle.
Syynä on se, että kun koodaa vaikka Azure functions alustalle, niin varsinainen "hyökkäyspinta" on olematon. Koko koodaus tehdään niin että oletuksena on kaikki kiellettyä ja erikseen avataan se minimi verkkoon päin, mitä tarvitaan. Eikä hyökkääjillä ole mitään saumaa päästä ulos softan sisältä alla olevan hiekkalaatikon ulkopuolelle.
Täytyy toivoa että tietotekniikkaa ymmärtäviä ammattilaisia on päättäjillä käytettävissä nyt ja huomenna ettei koskaan lähdetä sähköiseen äänestämiseenOn kyllä aivan erinomaisen hieno juttu, että Suomessa ei lähdetty kehittämään nettiäänestystä. Nykyinen manuaalinen lipukesysteemi on pommin varma.
Effillä ansiokas sivu aiheesta https://effi.org/sahkoaanestys-faq/
Viimeksi muokattu:
HiTec
Eipä turhia höttyillä :)
No siinähän se olisi jo melkoinen über-luokan juttu korkata Azure, sen verran laajalti erilaisia palveluita tuollakin alustalla jo pyöritetään ihan maailmanlaajuisestiEikä hyökkääjillä ole mitään saumaa päästä ulos softan sisältä alla olevan hiekkalaatikon ulkopuolelle.

Tsiigasin just yhtä serveriäni (30€/kk):Tuossa on vain illuusio, että omat koneet on luotettavampia.
# uptime
21:20:33 up 2627 days, 2:40, 1 user, load average: 0.05, 0.01, 0.00
Viimeksi muokattu:
Enää on jäljellä kysymys milloin tämä tapahtuu vai onko jo tapahtunut mutta ei ole julkisuudessa kun soviteltu asiakkaan kanssa koska kenties kriittistä dataa kadonnut ja PR tappiot olisivat molemmille valtaisat. Ihmisten tekemiä järjestelmiä monine alijärjestelmineen, voi olla että johonkin palaseen on päästy sisälle ja voidaan olla siellä mutta asiaa ei havaita.No siinähän se olisi jo melkoinen über-luokan juttu korkata Azure, sen verran laajalti erilaisia palveluita tuollakin alustalla jo pyöritetään ihan maailmanlaajuisesti