Eurooppalainen käytäntö

IS:ssakin teksti oli muotoiltu siten että joku voisi käsittää että olisi EU määräys että rahaa pitää periä jos kieltäytyy evästeistä. Siitähän ei ole kyse vaan lehti voi vaatia rahaa mutta ei se pakollista ole.
 
Ja tuollakin kun käy katsomassa mitä kaikkea siellä nyt yritetään evästää, niin eihän noista ole kuin pieni murto-osa ns. pakollista. Mutta kun se on tuotu siihen ekaksi valinnaksi "Hyväksy kaikki" niin eihän porukka sitä lähde sen enempää tarkastelemaan, tuskin edes ajattelemaan mitä kaikkea siellä nyt sitten tuleekaan tuolla yhdellä helpolla klikillä hyväksyneeksi.
 
Aamulehti ja Iltasanomat jää nyt lukematta. Evästeiden vaatiminen on ihan idioottimaista, fingerprint metodeilla päästään samaan ellei tarkkuuteen ( joidenkin tutkimusten mukaan reippaasti yli 90% tunnistukseen) eikä niille käyttäjä voi mitään. Ehkä tuolla vaan ei ole teknistä osaamista ja sitten mennään siitä missä aita on matalin. Tai sitten on tehty iso mainosdiili jonka toteuttaminen vaatii evästeet. Mistäköhän sitä lukisi tästä lähin päivän uutiset ilman seurantaa ? Vai pitäisikö alkaa käyttämään brave:a ?
 
Irtisanoin kaikki Sanoman palveluni päättymään nykyisen tilausjakson loppuun tällä viikolla.
Eiköhän tässä pärjätä ilman näitä palveluja jatkossa, jotka kiristää rahaa evästepakotteilla.
 
Siitä haisevasta lehtien kasasta on päästy eroon lukemalla digilehtiä niin ei koskaan samaa takaisin.
 

Liitetiedostot

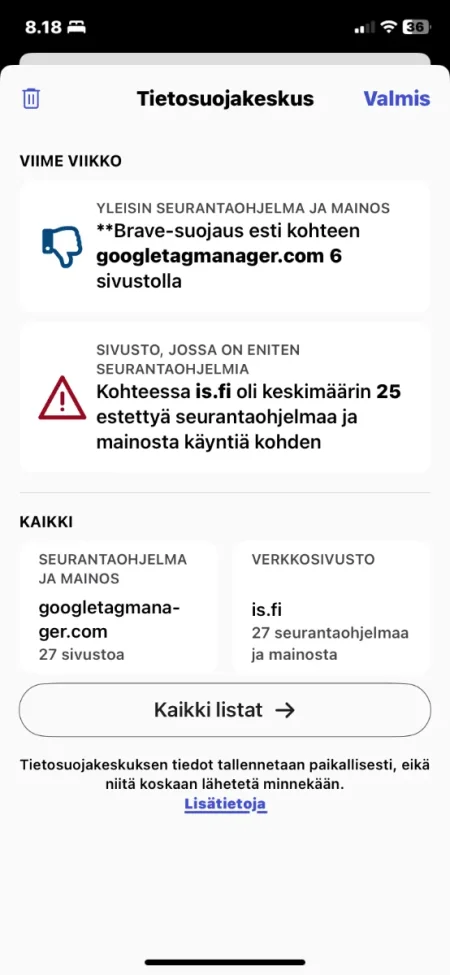
  • IMG_7889.webp
    IMG_7889.webp
    44,1 KB · Lukukerrat: 30
Itse asiassa tuolla IS:n sivulla on aika paljonkin erilaista säätämistä, kaikkea kun ei todellakaan ole pakko hyväksyä

1792649478327.webp
1792649542223.webp
1792649598230.webp


1792649649408.webp
1792649714049.webp
 
Helpoin tapa lienee hyväksyä kaikki ja käyttää mainoksen estoa sekä tyhjentää keksit kun lopettaa lukemisen. HS kohdalla kikkailu lienee vaivan väärti, IS kohdalla ei joten sen vähäkin lukeminen jää nyt pois.
 
Itselläni on tietyt sivut kiinteässä katselujärjestyksessä, joka aamu. Lista päivittyy realiajassa mm. poistaen listalta sivustot, jotka pakottavat maksamaan, jos ei halua mainontaa omalle näytölleen. Eivätkä poistetut sivustot koskaan saa uutta mahdollisuutta palata listalle.

Ainoa varsinainen poikkeus lienee tällä hetkellä Youtube, jota käytän onneksi todella vähän. Sille pitäisi löytää yhtä kattava korvaaja IMO. Itseasiassa joskus kun käytin edellä mainittua sivustoa aktiivisemmin, harkitsin kokeilevani mainosten vähentämistä maksaen. Mutta käsittääkseni mainonnasta ei tuossa ympäristössä pääse eroon edes maksamalla niin mielestäni silloin maksetaan mainosten vähentämisestä, eikä silloin hintataso vastaa hyötyä.

Muut poikkeukset ovat KAIKKI keskustelufoorumit, jotka ovat pienempien toimioiden hallinnoimia ja niitä tuen huomattavasti mieluummin, kuin isoja mediataloja.


Mielestäni alalla on selvä tarve saada sisällöntuotannosta rahaa, mutta silloin sisällön pitää laadullisesti ja aihepiiriltään vastata hintaa!
 
Ainoa varsinainen poikkeus lienee tällä hetkellä Youtube, jota käytän onneksi todella vähän. Sille pitäisi löytää yhtä kattava korvaaja IMO.
Brave selaimella tubekin pyörii vallan mainiosti ilmaiseksi täysin ilman mitään mainoksia 👍

 
Brave selaimella tubekin pyörii vallan mainiosti ilmaiseksi täysin ilman mitään mainoksia 👍

Kiitos, pitää tutustua vaihtoehtoihin. Saako tuota Macceihin?
 
Brave selaimella tubekin pyörii vallan mainiosti ilmaiseksi täysin ilman mitään mainoksia 👍

Enpä ole kuullutkaan. Kai tulee jotakin muita sivuvaikutuksia, jos tuota käyttää?
 
fingerprint metodeilla päästään samaan ellei tarkkuuteen ( joidenkin tutkimusten mukaan reippaasti yli 90% tunnistukseen) eikä niille käyttäjä voi mitään.

Kyllä fingerprintingille voi kaikenlaista johonkin pisteeseen saakka. Ihan turvallisemmississa perusselaimissa, kuten Safarissa on tukea sille: https://privarahq.com/articles/safari-advanced-fingerprint-protection-ios-26

Mutta se on selvää, että jos käyttää Chromea ja miettii mikä onkaan emoyhtiön tavoite (myydä kauppatavara, eli käyttäjänsä mahdollisimman nopeasti ja mahdollisimman monella tavalla), niin ei voi paljoa odottaa.

Poppupeihin Ghostery on minusta edelleen paras ratkaisu. Se tietokantaan perustuen kliksuttelee kaiken sen pskan läpi ja lähettää sivustolle siis selvän signaalin, että tämä peli ei vetele, eikä täällä valita sitä suurinta vihreätä nappia joka antaa luvan myydä elämän.

 
Sattui silmiin tuollainen mielipide eurooppalaisesta käytännöstä.

1792701169219.webp

 
Sattui silmiin tuollainen mielipide eurooppalaisesta käytännöstä.

MIelipide peittyi sivuston tekstin päälle laittamiin popuppeihin :)

Mutta olipa se sitten mikä tahansa niin pohdin vain että miksi nämä toimijat haluavat nimenomaan käyttää evästeitä?

Miksi evästeille pitää antaa lupa mutta ETAGille ja muille sen kaltaisille seuraajille ei?
 
Luen lehden paperilta. IL onkin ollu jo boikotissa tuon keksimaksun takia, nyt niitä tulee sit lisääkin näköjään.

Kuulostaa periaatekysymykseltä. Kukaanhan ei pakota niitä keksejä säilömään. Lupa kysytään vain niiden säilömiseen ja se on ihan jokaisen omalla vastuulla mitä säilöö. Tuo Chromen lisäosa, joka avaa esim. lehden automaattisesti "pornomoodissa", tekee evästeille kurjan tempun kun ei tallenna niitä. Ei sitä lehteä tarvitse boikotoda kun evästeitä voi boikotoida ihan vapaasti.
 
Kuulostaa periaatekysymykseltä. Kukaanhan ei pakota niitä keksejä säilömään. Lupa kysytään vain niiden säilömiseen ja se on ihan jokaisen omalla vastuulla mitä säilöö. Tuo Chromen lisäosa, joka avaa esim. lehden automaattisesti "pornomoodissa", tekee evästeille kurjan tempun kun ei tallenna niitä. Ei sitä lehteä tarvitse boikotoda kun evästeitä voi boikotoida ihan vapaasti.
Pakko myöntää se periaatteellisuus.
 
Pakko myöntää se periaatteellisuus.

Luulen että evästeet saivat huonon maineen aikoinaan siitä, että humpuuki virustorjuntaohjelmat alkoivat esittää evästeet jonkinlaisina haittaohjelmina ja sitten ylpäestä esittivät montako evästettä olivat löytäneet ja tuhonneet. Näin käyttäjä saatiin lulemaan että ohjelma teki jotain hyödyllistä. Sitten käyttäjät luulivat että evästeet on jotenkin haitallisia.

Selaimissa oli jo silloin valittavissa säilytetäänkö evästeet vai ei. Jos niistä ei pitänyt niin saattoi valita ettei niitä säilytetä. Sitten tämä säilytysasia muuttui käyttäjien harmiksi. Sen sijaan että olisi pakotettu selaimet kysymään säilytetäänkö evästeet, pakotettiin jokainen nettisivu tekemään se erikseen hankalalla tavalla.

Seuraus on se että kun käyttäjä avaa jonkin nettisivun niin esiin pomppaavaan kysymykseen vastata kyllä. Harmi vain että välillä se kysymys ei olekaan evästeistä vaan siitä saako sivu lähettää mainoksia silloinkin kun se ei ole käytössä. Evästeistä on tullut oikeasti turvallisuusongelma kun käyttäjät antavat lukematta lupia ties minkälaisille selaimen taustaohjelmille.
 
Sitten käyttäjät luulivat että evästeet on jotenkin haitallisia.
Kuten niin monessa muussakin asiassa, myös evästeissä on sitä hyvää että pahaa ihan siitä riippuen mihin kukakin niitä haluaa käyttää. Ja onhan noissa joissain tapauksissa myös suuria tietoturva-aukkojakin, kun sinne tallennetaan session ID:t yms. arkaluonteista tietoa. Siinä jos joku haitake saa noi napattua itselleen, niin sillä samalla voimassaolevalla sessiolla kaveri pääsee ineen niin että heilahtaa, eikä auta 2FA sun muutkaan sisäänkirjautumisen varmisteet pätkän vertaa.
 
Niin, itse olen konfannut Firefoxin niin että joillekin "sovelluksille" on annettu vapaat kädet asentaa keksejä esim pankki. Pääsääntösesti keksit poistetaan kun selain suljetaan (pl poikkeukset). Kuuklea en käytä kuin poikkeustapauksissa, Qwant on korvannut sen hakukoneena koska on Eurooppalainen. Firefoxissa on asenettuna Privacy Badger ja uBlog. Jostain syystä en ole vaihtanut Braveen, on se asennettuna. Yksi syy voisi olla että Chromen moottori on uudistunut niin että yksityisyys lisäosien toiminta vaikeutunut joten räätälöinti on rajoitetumpaa ja mm. mainonan esto on kiinteä osa selainta. Toinen syys voisi olla että olen ollut tyytyväinen Firefoxiin. Kolmas syy että Mozzilla on lähempänä linuxia, jos ei muuten niin henkisesti. Eli aika heppoisia perusteluita.
 
Viimeksi muokattu:
Kuten niin monessa muussakin asiassa, myös evästeissä on sitä hyvää että pahaa ihan siitä riippuen mihin kukakin niitä haluaa käyttää. Ja onhan noissa joissain tapauksissa myös suuria tietoturva-aukkojakin, kun sinne tallennetaan session ID:t yms. arkaluonteista tietoa. Siinä jos joku haitake saa noi napattua itselleen, niin sillä samalla voimassaolevalla sessiolla kaveri pääsee ineen niin että heilahtaa, eikä auta 2FA sun muutkaan sisäänkirjautumisen varmisteet pätkän vertaa.

Tähän sessio-eväste asiaan tällä evästekysymyksen tuputtamisella ei ole kuitenkaan vaikutusta. Evästeet kun on tarkoitettu juuri kuvaamasi asian säilyttämiseen. Jos koneessa on haittaohjelma niin se saa ne tiedot napattua olipa ne sitten tallennettuna evästeeseen taikka johonkin muuhun tietovarastoon. Haittaohjelma saa selville myös käyttäjtunnuksesi ja salasanasi kun kirjaudut johonkin palveluun.
 
Takaisin
Ylös Bottom