Mun mutsilla oli joskus sellainen tunnusluku kone joka muistutti hiukan taskulaskinta. Kun sai kännyyn tuon apin niin totesi että olisi pitänyt siirtyä siihen jo aikoja sitten.Me sitä ollaan mamman kanssa sen verran vanhanaikasia, että mihinkään mobiilikirjautumiseen tai -maksamiseen emme ole siirtyneet, emmekä tule siirtymään. Se on yhteinen päätös. Meillä on tunnuslukutaulukot molemmilla ja molemmissa pankeissa, missä tilit on. Näin tulee olemaan katkeraan loppuun saakka. Kyllä OP-ryhmä pommittaa joka välissä, että otettas mobiilit käyttöön, vaan emme ota. Jos joskus tulee tilanne, että pankki velvoittaa siirtymään asiakkuuden jatkamisen ehtona tuollaista, vaihdamme pankkia.

Navigaatio
Asenna sovellus
Sovelluksen asentaminen iOS:ssä
Seuraa alla olevaa videota nähdäksesi, miten asennat sivustomme verkkosovelluksena aloitusnäytöllesi.
Huom.: This feature may not be available in some browsers.
Lisää vaihtoehtoja
Teeman tyyli
Käytät vanhentunutta selainta. Selaimesi ei mahdollisesti näytä tätä tai muita sivustoja oikein. Sinun tulisi päivittää selaimesi tai käyttää vaihtoehtoista selainta..
Taas vanhukselta vietiin kaikki säästöt
- Viestiketjun aloittaja Linnalahti
- Aloituspäivämäärä
Näppäin doroon ei saa appejaMun mutsilla oli joskus sellainen tunnusluku kone joka muistutti hiukan taskulaskinta. Kun sai kännyyn tuon apin niin totesi että olisi pitänyt siirtyä siihen jo aikoja sitten.


Juu isällä on käytössä Nordean ID-laite. On muuten huonot näppäimet tuossa valkoisessa mallissa. Puhelimena vanha Nokialainen 8310Mun mutsilla oli joskus sellainen tunnusluku kone joka muistutti hiukan taskulaskinta. Kun sai kännyyn tuon apin niin totesi että olisi pitänyt siirtyä siihen jo aikoja sitten.
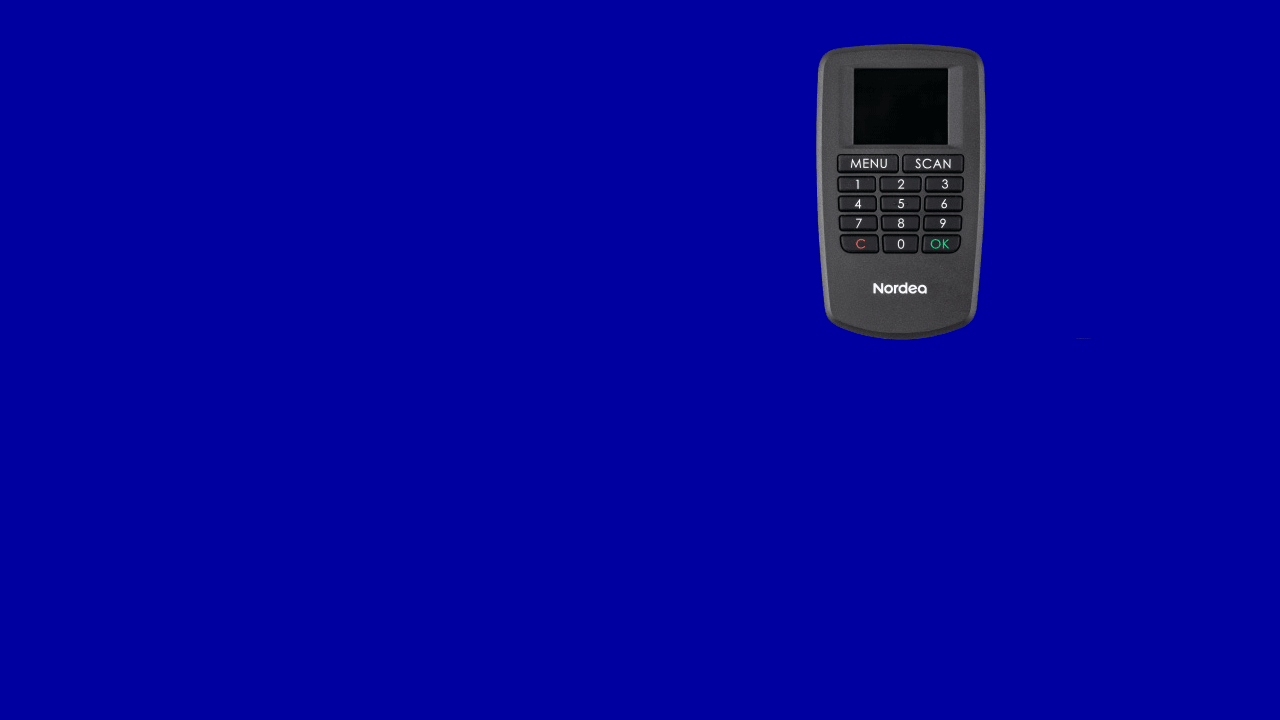
Nordea ID -laite
Nordealla on tunnistautumista varten käytössä musta Nordea ID -laite sekä mobiilissa ja tabletissa oleva Nordea ID -sovellus.
 www.nordea.fi
Anopilla on käytössä Dansken tunnuslukulaite, se on paljon parempi käytettävyydeltään tuohon Nordean laitteeseen verrattuna.
Tunnuslukulaite
Digitaalisen tunnuslukulaitteen avulla kirjaudut verkkopankkiisi ja muihin tunnistautumista vaativiin palveluihin.
 danskebank.fi
Viimeksi muokattu:
Samalla tavalla sen pahvitaulukon seuraavan kodin pystyy syöttämään johonkin feikki sivulle. Ei yhtään sen paremmin suojattu vaihtoehto tällaista skämmiä vastaan.Äidillä on Doro. Se pelasti äidin tilin. Ei onneksi pystynyt vastaamaan tekstarin linkkiin, kun ei ollut älykännyä.
Olen ollut jo pitkään sitä mieltä, että kännykän käyttö maksuliikenteessä on selkeä riski. Nordean vanhat pahvitaulukot olivat pomminvarma ratkaisu.
Joten tullaanko siihen, että tunnuslukutaulukko estää rikollisen pääsyn tileillesi, vaikka saisikin koneesi kaapattua.
Rikollinen yrittää asentaa mobiiliapplikaation puhelimelleen ja tarvitsee siihen todennäköisesti kaksi tunnuslukua listaltasi. Eikö se ole ihan sama tuleeko se vahvistus paperilta vaiko tekstiviestinä tms. jos kerran sen aiot antaa?

Husky
Hyperaktiivi
Juu, tuo tuli siinä kirjoittaessa mieleenkin eli että tilin tyhjennys sillä iskulla.
Edellyttää kai sitten, että on juuri sillä hetkellä päivystämässä koneellaan.
Mistä tulee mieleen että vähän riskaabelia, kun on aina sama käyttis ja sama PIN nettipankissa, taulukossa PIN on aina vaihtuva
Edellyttää kai sitten, että on juuri sillä hetkellä päivystämässä koneellaan.
Mistä tulee mieleen että vähän riskaabelia, kun on aina sama käyttis ja sama PIN nettipankissa, taulukossa PIN on aina vaihtuva
Husky
Hyperaktiivi
Luottokiellosta piti kirjoittaa kokemuksia, kun palstalla ei moni ole tehnyt.
Jonkintason hässäkkä syntyi, kun hain luottokorttia pankista. Eivät voineet antaa tiskillä (hyvä että systeemi toimii) ja pyysivät lähettämään kuvakaappauksen luottokieltosivulta. No sieltä ei löydy mitään kunnollista/virallista ja pankille ei kelvannut se missä lukee nimeni ja hlötiedot ja että olen itse tehnyt ko. kiellon.
Lisäksi pankki lähetti uuden viestin missä luki, että pitäisi jonkin huomautuksen mukaisesti toimia, mutta ei ko. sivustolla (...positiivinenluottorekisteri.fi) ole mitään "huomautus"-kohtaa.
Siellä näkyi vaan, että ko. pankki on tehnyt tietokyselyn, mutta siinä eikä missään muuallakaan ole mitään mitä voisi tehdä asian eteen.
No, hyvä että tämä ei ole helppoa - sen takiahan koko kiellon teinkin
Jonkintason hässäkkä syntyi, kun hain luottokorttia pankista. Eivät voineet antaa tiskillä (hyvä että systeemi toimii) ja pyysivät lähettämään kuvakaappauksen luottokieltosivulta. No sieltä ei löydy mitään kunnollista/virallista ja pankille ei kelvannut se missä lukee nimeni ja hlötiedot ja että olen itse tehnyt ko. kiellon.
Lisäksi pankki lähetti uuden viestin missä luki, että pitäisi jonkin huomautuksen mukaisesti toimia, mutta ei ko. sivustolla (...positiivinenluottorekisteri.fi) ole mitään "huomautus"-kohtaa.
Siellä näkyi vaan, että ko. pankki on tehnyt tietokyselyn, mutta siinä eikä missään muuallakaan ole mitään mitä voisi tehdä asian eteen.
No, hyvä että tämä ei ole helppoa - sen takiahan koko kiellon teinkin
Siis äidillä on Doro puhelin. Ei älykännykkää. Eli Dorolla ei voi mitenkään mennä millekkään web-saitille. Se on samanlainen, kuin oli 90-luvulla Nokian kännykät, joissa oli edistyksellinen tekstiviesti puhelimen lisäksi, mutta ei muuta. Eli äiti hoitaa kaikki pankkiasiat läppärillä.Samalla tavalla sen pahvitaulukon seuraavan kodin pystyy syöttämään johonkin feikki sivulle. Ei yhtään sen paremmin suojattu vaihtoehto tällaista skämmiä vastaan.
Viimeksi muokattu:
Pointti oli kai se, että läppäri + pahvinen tunnuslukutaulukko ei ole paremmassa suojassa, vaikkei omistaisi puhelinta ollenkaan. Huijaussivusto kysyy tunnuksen, salasanan ja kertakäyttösalasanan (siitä pahvikortilta) ja käyttää sitten niitä.Siis äidillä on Doro puhelin. Ei älykännykkää. Eli Dorolla ei voi mitenkään mennä millekkään web-saitille. Se on samanlainen, kuin oli 90-luvulla Nokian kännykät, joissa oli edistyksellinen tekstiviesti puhelimen lisäksi, mutta ei muuta. Eli äiti hoitaa kaikki pankkiasiat läppärillä.

Espejot
Hyperaktiivi
Ainakin Nordealla tulee tunnistautumisen yhteydessä nelimerkinen tunnus ruutuun "pankki <--> tunnuslukua appi" että miten ton oikein väärentää... että en keksi miten tunnusluku voi vuotaa maailmalle feikkisivuston kautta jos vain kiireessä kerkee tarkistamaan ko. varmentee. Pahvisella tunnuslukukortiilla ei tälläistä varmennusta ole. Muutenkin, feikkisivustolle joyuminen on vaikeaa jos yhtään miettii - eli ulkoisia linkkejä ei klikkailla. Ei goolen hakukoneen kautta. Sähköpostia turvattomampaa vietintävälinettä tuskin löytyy eli siihen ei pidä luottaa... kaikki vakavasti otettavat instanssit käyttää omaa viestintäkanavaa. Elikäs, kaksivaiheinen tunnistus käyttöön kaikkialla ja mobiilivarmenne muuhin kuin pankkitunnistautumiseen. Kirsikana kakunpäälle joku bitwardenin kaltainen salasanan hallintasofta. Ja vanhuksille älykännykkä vaikka pelkää tunnistautumista varten.
Viimeksi muokattu:
En ole Nordean systeemeihin erikseen perehtynyt, mutta kaipa tässä yleensä käytetään man-in-the-middle hyökkäystä. Feikkisivusto kysyy tunnuksen ja salasanan ja välittää ne oikeaan tunnistautumiseen. Sieltä tulee sitten takaisin avainluku tms., jota vastaava kertakäyttösalasana pitää syöttää. Feikkisivusto lukee avainluvun ja näyttää sen käyttäjälle, käyttäjä syöttää kertakäyttösalasanan feikkisivustolle, joka taas välittää sen eteenpäin pankille. Siitä eteenpäin feikkisivusto sitten hoitelee asiat ilman käyttäjää.Ainakin Nordealla tulee tunnistautumisen yhteydessä nelimerkinen tunnus ruutuun "pankki <--> tunnuslukua appi" että miten ton oikein väärentää... että en keksi miten tunnusluku voi vuotaa maailmalle feikkisivuston kautta jos vain kiireessä kerkee tarkistamaan ko. tunnuksen.
Täsmälleen analoginen sille, että menen sisäänkirjaussivulle ja huudan vaimolle, että "mikä sun tunnus ja salasana on" ja kun vaimo ne kertoo, näpyttelen selaimeen. Sitten seuraavaksi huudan vaimolle että "nyt se pyytää kertakäyttösalasanaa 1234" ja vaimo lukaisee sen pahvikortista ja kertoo minulle ja näpyttelen sen selaimeen. Siitä eteenpäin operoin sitten vaimon tilillä.
Sitten jos maksut pitää erikseen hyväksyä, täytyy feikkisivuston keksiä joku keino pyytää sitä lisävarmennusta niin ettei käyttäjä huomaa mitä on tapahtumassa.
S-Pankissa isoimmat siirrot pitää erikseen vielä vahvistaa.Sitten jos maksut pitää erikseen hyväksyä, täytyy feikkisivuston keksiä joku keino pyytää sitä lisävarmennusta niin ettei käyttäjä huomaa mitä on tapahtumassa.
Tervetuloa S-Pankkiin! | Suomen mutkattomin pankki
Päivittäiset pankkipalvelut S-Tili, S-Etukortti Visa, verkkopankki ja S-mobiili ovat maksuttomia kaikille osuuskauppojen asiakasomistajille.
Espejot
Hyperaktiivi
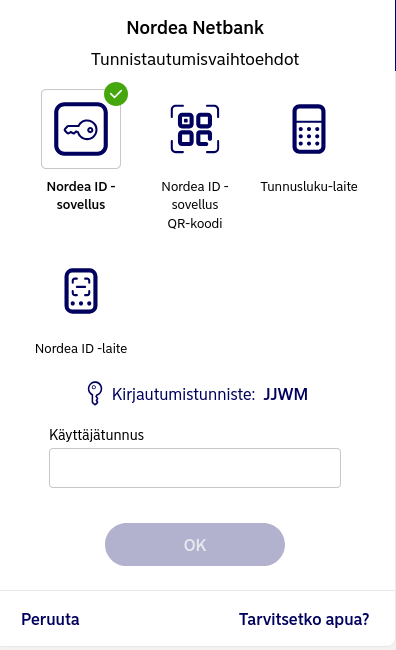
Niin, tästä siis puuttu se nelimerkkinen kirjautumistunnus minkä käytäjä näkee ennen kuin syöttää käyttäjänukksen. Sama nelimekkinen koodi näkyy app:ssa. Miten feikkisivustp väärentää sen koodin ja onistuuko se?En ole Nordean systeemeihin erikseen perehtynyt, mutta kaipa tässä yleensä käytetään man-in-the-middle hyökkäystä. Feikkisivusto kysyy tunnuksen ja salasanan ja välittää ne oikeaan tunnistautumiseen. Sieltä tulee sitten takaisin avainluku tms., jota vastaava kertakäyttösalasana pitää syöttää. Feikkisivusto lukee avainluvun ja näyttää sen käyttäjälle, käyttäjä syöttää kertakäyttösalasanan feikkisivustolle, joka taas välittää sen eteenpäin pankille. Siitä eteenpäin feikkisivusto sitten hoitelee asiat ilman käyttäjää.
Täsmälleen analoginen sille, että menen sisäänkirjaussivulle ja huudan vaimolle, että "mikä sun tunnus ja salasana on" ja kun vaimo ne kertoo, näpyttelen selaimeen. Sitten seuraavaksi huudan vaimolle että "nyt se pyytää kertakäyttösalasanaa 1234" ja vaimo lukaisee sen pahvikortista ja kertoo minulle ja näpyttelen sen selaimeen. Siitä eteenpäin operoin sitten vaimon tilillä.
Vaimo voisi kertoa minulle sen nelinumeroisen kirjautumistunnus mutta ongelma on että se tunniste näkyy ennen käyttäjätunnuksen syöttämistä eli se pitää olla tiedossa ennen kun tunnistaudut.
Liitetiedostot
Viimeksi muokattu:
Kuten sanoin, en tunne Nordean systeemiä. Mutta jos Nordea lähettää sen tunnuksen selaimelle, niin se feikkisivu voi sen siitä poimia ja tehdä sillä mitä ikinä tarvitseekaan. En tiedä mistä App:ista puhut, tässähän oli puhe tilanteesta jossa on selain ja pahvinen tunnuslukutaulukko, ei puhelinta.
Sitten jos maksut pitää erikseen hyväksyä, täytyy feikkisivuston keksiä joku keino pyytää sitä lisävarmennusta niin ettei käyttäjä huomaa mitä on tapahtumassa.
Osuuspankki on alkanut vaatimaan joissain maksiussa tunnistautumista kahteen kertaan. Toinen apilla ja toinen SMS:llä muistaakseni. En tiedä miksi, mutta jos hyökkääjä haluaa lisää tunnistautumisia niin se yksinkertaisesti pyytää niitä lisää ja käyttäjä tekee kuten opastetaan. Huijari ilmoittaa että tunnistautuminen epäonnistui ja pyytää yrittämään uudelleen. Toisella tunnistautumisella lähtee sitten pankkitilin käyttöoikeus toiseen mobiilisovellukseen tai ainakin rahat tililtä.
Espejot
Hyperaktiivi
Mutta feikkisivusto ei voi väärentää kirjautumistunnusta ja tunnistautumispyynnön esitäjää app:ssa. Esim jos kirjaudun maisaan niin www-sivu ja app kertoo kirjautumistunnuksen ja että suomi.fi palvelu pyytää tunnistautumista. Ja tällöin feikkisivusto ja app näyttää pakostakin eri dataa vähintään tunnistautumispyynö kohdalla.Osuuspankki on alkanut vaatimaan joissain maksiussa tunnistautumista kahteen kertaan. Toinen apilla ja toinen SMS:llä muistaakseni. En tiedä miksi, mutta jos hyökkääjä haluaa lisää tunnistautumisia niin se yksinkertaisesti pyytää niitä lisää ja käyttäjä tekee kuten opastetaan. Huijari ilmoittaa että tunnistautuminen epäonnistui ja pyytää yrittämään uudelleen. Toisella tunnistautumisella lähtee sitten pankkitilin käyttöoikeus toiseen mobiilisovellukseen tai ainakin rahat tililtä.
Viimeksi muokattu:
Espejot
Hyperaktiivi
Tämä olisi itse asiassa aika hyvä...Ehdotin joskus, että pankkiin voisi ladata itse kuvan, josta tunnistaa, että on aito kohde.
Nyt oleva lisuke taitaa olla palvelukohtainen vakio.
Viimeksi muokattu:
Husky
Hyperaktiivi
Suosittelen ns herätystä. Itsellenikään herätys ei tullut ensimmäisestä rikollisoperaatiosta vaan vasta toisesta. Nordean sulkunumerosta ei apua tippunut, kun "ei kuulu heille, että soita kuule poliisille".Muutenkin, feikkisivustolle joyuminen on vaikeaa jos yhtään miettii - eli ulkoisia linkkejä ei klikkailla. Ei goolen hakukoneen kautta.
Näillä yleisillä perussäännöillä, mitä toitotetaan joka puolella eikä mennä yksityiskohtiin, ei enää juhlita.
Onko esim Elisa vakavasti otettava firma? Omalle kohdalle osuneista esim.Sähköpostia turvattomampaa vietintävälinettä tuskin löytyy eli siihen ei pidä luottaa... kaikki vakavasti otettavat instanssit käyttää omaa viestintäkanavaa.
OP-Pohjolassakaan perusasiat ei ole kunnossa.
Eihän tuollainen lisävahvistus auta esim jos kännykkään on saatu softa sisään niin se on jo paremmissa käsissä ja voi vahvistella mitä lystääS-Pankissa isoimmat siirrot pitää erikseen vielä vahvistaa.
Tervetuloa S-Pankkiin! | Suomen mutkattomin pankki
Päivittäiset pankkipalvelut S-Tili, S-Etukortti Visa, verkkopankki ja S-mobiili ovat maksuttomia kaikille osuuskauppojen asiakasomistajille.www.s-pankki.fi
Eihän tuollainen lisävahvistus auta esim jos kännykkään on saatu softa sisään niin se on jo paremmissa käsissä ja voi vahvistella mitä lystää
Tämä voi olla se syy miksi OP-tekee joskus vielä lisävarmituksen SMS:llä. Se näet menee puhelinnumeron mukaan eikä sovelluksen asentaminen toiseen laitteeseen auta.
Espejot
Hyperaktiivi
Suosittelen ns herätystä. Itsellenikään herätys ei tullut ensimmäisestä rikollisoperaatiosta vaan vasta toisesta. Nordean sulkunumerosta ei apua tippunut, kun "ei kuulu heille, että soita kuule poliisille".
Näillä yleisillä perussäännöillä, mitä toitotetaan joka puolella eikä mennä yksityiskohtiin, ei enää juhlita.
Onko esim Elisa vakavasti otettava firma? Omalle kohdalle osuneista esim.
OP-Pohjolassakaan perusasiat ei ole kunnossa.
Miten voi herätä jos on hereillä. Minä en ole vuosikausiin klikkailut linkkejä sähköposteissa.
Kannattaa nyt herätä. CIA tai FSB tai Mossad tuskin on kiinostunut sinun kännykästä. Viruksen saaminen kännykkän on normaalisti aika vaikea. Tietysti se onnistuu jos oikein haluaa mutta vaikeaa on, täytyy mennä tosi epämääräisille sivuille jollain kännyn sisään rakenetulla selaimella.Eihän tuollainen lisävahvistus auta esim jos kännykkään on saatu softa sisään niin se on jo paremmissa käsissä ja voi vahvistella mitä lystää
Husky
Hyperaktiivi
Tämä voi olla se syy miksi OP-tekee joskus vielä lisävarmituksen SMS:llä. Se näet menee puhelinnumeron mukaan eikä sovelluksen asentaminen toiseen laitteeseen auta.
Ehkä OP on tuossa mielessä parempi, kuin Nordea. Nordealla ei saa mitään erityisvahvistuksiä päälle halutessaan eikä ole sellaisia ilmeisesti olemassakaan.
Etkö klikkaile linkkejä esim mitä tälle palstalle laitetaan? Ja siihen päälle vielä linkin linkkejä. Tiedätkö varmasti hyväksyväsi evästeet etteivät ole "evästeitä"?Miten voi herätä jos on hereillä. Minä en ole vuosikausiin klikkailut linkkejä sähköposteissa.
Espejot
Hyperaktiivi
Joo, en tunnistaudu tämän sivun kautta. Virukset... minulla on linux joten kuulun marginaaliseen saalisryhmään mihin ei rosvojen kannata paukkuja laittaa. Yhden viruksen olen saanut 90-luvulla ja viisastuin kerrasta.Etkö klikkaile linkkejä esim mitä tälle palstalle laitetaan? Ja siihen päälle vielä linkin linkkejä. Tiedätkö varmasti hyväksyväsi evästeet etteivät ole "evästeitä"?
Husky
Hyperaktiivi
Tähän Mossadiin ja salaliittoteorioihin nämä usein päätyvät pienen sananvaihdon jälkeen. Tai sitten että "mitäs pidät tililläs rahhoo".Kannattaa nyt herätä. CIA tai FSB tai Mossad tuskin on kiinostunut sinun kännykästä. Viruksen saaminen kännykkän on normaalisti aika vaikea. Tietysti se onnistuu jos oikein haluaa mutta vaikeaa on, täytyy mennä tosi epämääräisille sivuille jollain kännyn sisään rakenetulla selaimella.
Miksi Iltasanomissa on näitä kännykän tai tietsikan kaappaustarinoita?
PS On tullut kyllä käytettyä kännykän selainta kaikenmoiseen tiedonhakuun. Luulisin että se on aika yleistä. Eikö muka ole?
Espejot
Hyperaktiivi
Onko? Käsitääkseni iltalehdistö on täynnä juttua miten on menty tunnistautumaan feikki sivustolle. Tietokoneen kaapaus edelyttää jo ahkeraa hölmöilyä.Tähän Mossadiin ja salaliittoteorioihin nämä usein päätyvät pienen sananvaihdon jälkeen. Tai sitten että "mitäs pidät tililläs rahhoo".
Miksi Iltasanomissa on näitä kännykän tai tietsikan kaappaustarinoita?
Husky
Hyperaktiivi
Ei edellytä. Omakohtainen kokemus on asiasta. En viitsi mennä tarkempiin yksityiskohtiin tuosta tapauksesta, mutta itse en voinut mitään tehdä toisin. Tätä kun tovin miettii niin voi ehkä arvata mistä kyse.Onko? Käsitääkseni iltalehdistö on täynnä juttua miten on menty tunnistautumaan feikki sivustolle. Tietokoneen kaapaus edelyttää jo ahkeraa hölmöilyä.
Noitakin löytyy kyllä mediasta noita tapauksia eli ei ole mikään erikoisuus.
Espejot
Hyperaktiivi
Mun koneet oli mac ja nyt linux firefoxilla ilman virusturvaa että sikäli. Mutta kyllä koneen kaapaus edelyttää exe tai muun suoritettavan tiedoston ajamista jopa windowsissa.Ei edellytä. Omakohtainen kokemus on asiasta. En viitsi mennä tarkempiin yksityiskohtiin tuosta tapauksesta, mutta itse en voinut mitään tehdä toisin. Tätä kun tovin miettii niin voi ehkä arvata mistä kyse.
Noitakin löytyy kyllä mediasta noita tapauksia eli ei ole mikään erikoisuus.
Viimeksi muokattu:
Husky
Hyperaktiivi
Nyt oli perjantai-illan kunniaksi luotto hyväksytty, mikä periaatteessa mielenkiintoista, kun hylkäystuomion jälkeen en tehnyt muuta kuin vastasin vain pankin viestiin kysymyksellä, että mitä pitää tehdä.Luottokiellosta piti kirjoittaa kokemuksia, kun palstalla ei moni ole tehnyt.
Jonkintason hässäkkä syntyi, kun hain luottokorttia pankista. Eivät voineet antaa tiskillä (hyvä että systeemi toimii) ja pyysivät lähettämään kuvakaappauksen luottokieltosivulta. No sieltä ei löydy mitään kunnollista/virallista ja pankille ei kelvannut se missä lukee nimeni ja hlötiedot ja että olen itse tehnyt ko. kiellon.
Lisäksi pankki lähetti uuden viestin missä luki, että pitäisi jonkin huomautuksen mukaisesti toimia, mutta ei ko. sivustolla (...positiivinenluottorekisteri.fi) ole mitään "huomautus"-kohtaa.
Siellä näkyi vaan, että ko. pankki on tehnyt tietokyselyn, mutta siinä eikä missään muuallakaan ole mitään mitä voisi tehdä asian eteen.
No, hyvä että tämä ei ole helppoa - sen takiahan koko kiellon teinkin
No oli tämä silti ihan ok, että ei luottoa sukkana saanut, vaan vähän haastettiin
Espejot
Hyperaktiivi
Pankkitunnuksia havitellaan nyt erittäin uskottavalla huijauksella
Pankkitunnuksia havitellaan nyt puhelimitse kaksiosaisella huijauksella. Kaikki alkaa soitosta, jossa huijari väittää, että vastaajan nimissä olisi tehty lainahakemus. Kun huijarille kertoo, että ei ole tehnyt lainahakemusta, tämä toteaa vastaajan joutuneen rikoksen kohteeksi. Huijari kehottaa ottamaan yhteyttä pankkiin ja lupaa kääntää puhelun sinne. Puhelu kääntyy toiselle huijarille, joka suosittelee pankkitunnusten sulkua. Tämän yhteydessä yritetään udella vastaajan verkkopankkitunnuksia.Petosten torjunnasta vastaavan yksikön johtaja Sira Nieminen Danske Bankilta kertoo huijaustavan olevan hänelle tuttu. Vastaavia tapauksia oli hänen mukaansa myös viime vuonna. ”Näitä huijauspuheluita on ollut paljon erilaisia. Tietenkin ne ovat kehittyneet tässä parin viime vuoden aikana.” Niemisen mukaan Danske Bankilla on tiedossa varsin vähän vastaavanlaisia pankin nimissä tehtäviä huijauksia. Kaksiosainen puheluhuijaus ei ole erityisen yleinen, jos vertaa vaikka tekstiviestillä tai sähköpostitse tapahtuvaan pankkitunnusten havitteluun.
Lähde: hs.fi: Pankkitunnuksia havitellaan nyt...
Husky
Hyperaktiivi
Tässä ketjussa oli puhetta S-pankin hyvyydestä turvatiliksi, mm kun ei ole jäsenille kuukausimaksua.
Nyt on pölähtänyt 5 euron tilinhoitomaksu listoille (lähti ensimmäinen kokonainen kuukausi). Tuo saattaa liittyä pankki/luottokorttiin.
Jos kyseessä on luottokortin ensimäisen laskun paperimaksu, niin aika outoa, kun ainahan kaikilla laskuttajilla eka paperinen on ilmainen ja toisaalta "tilinhoitomaksu" olisi outo nimi tuolle ja kolmanneksi aspa selvitteli hyvin kaikki asiat pieniä yksityiskohtia myöten (kiitos siitä), niin siinä valossa menee vähän jo kusetuspuolelle, että olisi unohtunut tuollainen kortin kuukausimaksu.
Neljänneksi eikö nyt ole 100.0% selvä, että tällainen on automaattisesti e-laskutuksella kun sidottu ko. tiliin, ettei nyt kukaan mitään paperilaskua tarvii. Ainakin Nordea aikoinaan tajusi tuon jo itsekseen.
Kyllä tuo myöhemmin selviää, kun lasku matelee nykypostilla kotiin ehkä joskus, mutta voihan nyt joku joka tietää niin kommentoida mikä tuo tilinhoitomaksu on.
Nyt on pölähtänyt 5 euron tilinhoitomaksu listoille (lähti ensimmäinen kokonainen kuukausi). Tuo saattaa liittyä pankki/luottokorttiin.
Jos kyseessä on luottokortin ensimäisen laskun paperimaksu, niin aika outoa, kun ainahan kaikilla laskuttajilla eka paperinen on ilmainen ja toisaalta "tilinhoitomaksu" olisi outo nimi tuolle ja kolmanneksi aspa selvitteli hyvin kaikki asiat pieniä yksityiskohtia myöten (kiitos siitä), niin siinä valossa menee vähän jo kusetuspuolelle, että olisi unohtunut tuollainen kortin kuukausimaksu.
Neljänneksi eikö nyt ole 100.0% selvä, että tällainen on automaattisesti e-laskutuksella kun sidottu ko. tiliin, ettei nyt kukaan mitään paperilaskua tarvii. Ainakin Nordea aikoinaan tajusi tuon jo itsekseen.
Kyllä tuo myöhemmin selviää, kun lasku matelee nykypostilla kotiin ehkä joskus, mutta voihan nyt joku joka tietää niin kommentoida mikä tuo tilinhoitomaksu on.
Nyt on pölähtänyt 5 euron tilinhoitomaksu listoille (lähti ensimmäinen kokonainen kuukausi). Tuo saattaa liittyä pankki/luottokorttiin.
Tervetuloa S-Pankkiin! | Täyden palvelun pankki
Päivittäiset pankkipalvelut S-Tili, S-Etukortti Visa, verkkopankki ja S-mobiili ovat maksuttomia kaikille osuuskauppojen asiakasomistajille.
Luottokorteissa on muutoinkin merkillisiä määräyksiä (ehkä EU-direktiivin tasolta?) kuten esim. niin, että oletusarvoisesti luottoa lyhennetään vain 3% luottosaldosta kuukausittain ja loput sitten kovalla korolla tulevaisuuteen ikäänkuin kyse olisi pikavipistä. Tuo laskutusoletus täytyy erikseen muuttaa. Kai paperilaskukin ja siihen liittyvä laskutuslisä lienee samaa perua ensimmäiselle laskulle, jonka tietojen perusteella voi sitten tilata e-laskun ja valita jonkin tyyppisen automaattimaksatuksen.
Ja nykyään joku pankki (olikohan Aktia?) ei edes anna valita 100% automaattilyhennystä. Pankillehan business ovat ne luotot joista pääsee perimään korkoa ja tilinhoitomaksua, eivät ne jotka maksetaan heti kokonaan pois.Luottokorteissa on muutoinkin merkillisiä määräyksiä (ehkä EU-direktiivin tasolta?) kuten esim. niin, että oletusarvoisesti luottoa lyhennetään vain 3% luottosaldosta kuukausittain ja loput sitten kovalla korolla tulevaisuuteen ikäänkuin kyse olisi pikavipistä. Tuo laskutusoletus täytyy erikseen muuttaa.

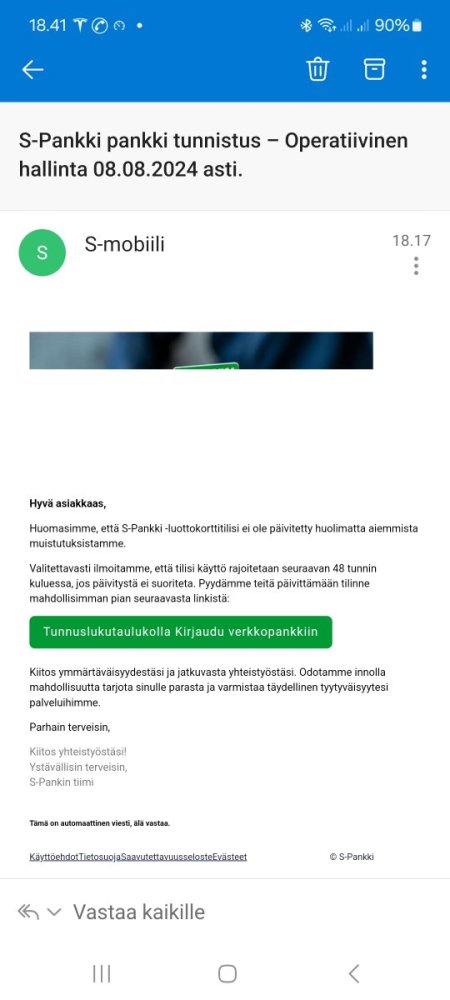
No miksi eivät sitten laita näkymään aitona osoitteena? Onko mahdollisesti syynä että jäisivät operaattorien haaviin kun lähetetään mistä sattuu.Lähettäjän nimestä ei voi päätellä mitään. SMTP mahdollistaa nimen ja spostin asettamisen mieleisekseen.