Taas vanhukselta vietiin kaikki säästöt

Mikä kysyy? Otapa selvää minne olet niitä syöttämäisilläsi.
Android ei anna noille mitään lähetystietoja.

Mutta tuo, että pystyykö rikolliset lähettämään push-viestejäkin?

Jos pystyy, niin ei voi kuin ihmetellä, että mediassa ei ole asiasta varoiteltu. Kälätetään vain niitä samoja asioita mitkä 99.99% tietää jo valmiiksi
 
Mutten tiedä voiko tuosta silti päätelllä, että push-viesti oli huijaus. Eli tuo on se yleistason kysymys, että voidaanko niillä huijata.

Tuohon en osaa vastata, mutta jos mulle tulee joku vahvistusviesti kuten faksi Jäätteenmäelle, niin olen pitänyt homman yksinkertaisena ja pidän sitä automaattisesti huijausyrityksenä. Jos yllättäen tulee vahvistuspyyntö esim. pankin nimissä, niin kirjaudun pankkiin pankin omalla sovelluksella tarkistaakseni onko jotain vahvistustarvetta. Jos ei ole, niin uloskirjautuminen ja keskarin näyttö tulleelle viestille ja delete.
 
Mobiilivarmenne vain identifioi vahvaa tunnistusta pyytävälle taholla varmuudella, kenestä on kyse, eli vastaa nimen vahvistamista, jos jokaiselle samannimiselle olisi valittu järjestysnumero ao. nimisten kesken.
Tuo Mobiilivarmenne lähettää sinne tunnistuspyynnön kyselijälle juurikin sen hetun ja muut pyydetyt tiedot.
Mitähän se sitten lähettää jos tuo on pois käytöstä.
 
Mitäs Suomessa tehtäisiin jos kävisi samoin kuin Tanskassa? Mobilivarmenne taitaisi olla pois käytöstä tuolaisen vuoksi.

Henkilötunnus ei ole salainen tieto. Sillä ei pitäisi tunnistaa ketään koskaan. Henkilöllisyystodistuksesta kun ottaa hetun muistiin niin tietää jälkeenpäin kenen henkilöllisyystodistuksen näki. Siihen tarkoitukseen se on tehty, henkilön yksilöimiseen eri järjestelmissä. Homma meni poskelleen silloin kun sitä alettiin kysyä henkilöllisyystodistuksen sijaan esim. terveysasemilla.
 
  • Tykkää
Reaktiot: tet
Android ei anna noille mitään lähetystietoja.

Mutta tuo, että pystyykö rikolliset lähettämään push-viestejäkin?

Jos pystyy, niin ei voi kuin ihmetellä, että mediassa ei ole asiasta varoiteltu. Kälätetään vain niitä samoja asioita mitkä 99.99% tietää jo valmiiksi

Kyllä minulla Android kertoo ilmoitushistoria-sivulla jokaisen ilmoituksen lähettäjän eli siis applikaation, joka sen esitti. Toimintoa pitää vain osata käyttää. Se löytyy asetuksista hakusanalla ilmoitushistoria.

Rikolliset pystyvät lähettämään push-viestejä jonkin sovelluksen kautta. Hyvin tyypillinen tilanne kun puhelimessa on asennettuna joku haitallinen sovellus.

Windows koneissa käyttäjä voi tilata tajuamattaan push-ilmoituksia verkkosivuilta. Hyvin kieroja tilanteita tulee vastaan kun turvalliseksi koettu ilmoitustapa onkin huijaus. Kone alkaa varoittamaan näillä työpöytäilmoituksilla kaikenlaisiata vaaroista, joita käyttäjä yritetään saada korjaamaan aiheuttaen samalla itselleen vahinkoa. Esim. tilattu ilmoitus väittää että tietokoneessa on virus ja opastaa tekemään jotain tyhmää.
 
No joo, ilmoitushistoria sanoo että lähettäjä oli S-mobiili, mutta saman se sanoi jo kyseisessä push-viestissäkin. Pirun mielenkiintoista, että juuri on tullut samanlainen huijausviesti meiliin ja mediassa juttuja, että älkää langetko S-pankin nimissä tehtäviin meilin vahvistusviesteihin. Ja lisäksi vielä meilini on vahvistettu-tilassa S-pankin itsensä mukaan. Eli pettää pelisilmä nyt S-pankilla lähetellä moisia viestejä yhtään kenellekään ja vieläpä turhaan. Lähettäisivät nyt vain niille, joilla vahvistus puuttuu, jos pakko on lähetellä
 
Tuo Mobiilivarmenne lähettää sinne tunnistuspyynnön kyselijälle juurikin sen hetun ja muut pyydetyt tiedot.
Mitähän se sitten lähettää jos tuo on pois käytöstä.
Jos "Tanskan malliin" viittaat, niin lähettää edelleen. Eihän siteeratun jutun mukaan hetun käyttöä sinällään rajoitettu, vaan hetun käyttö muka salaisena ja edes jossakin määrin luotettavana varmenteena henkilöllisyydestä kiellettiin kaikissa muodoissaan ja sovelluksissa (ja aivan perustellusti vihdoin ja viimein).
 
  • Tykkää
Reaktiot: tet
hetun käyttö muka salaisena ja edes jossakin määrin luotettavana varmenteena henkilöllisyydestä kiellettiin kaikissa muodoissaan ja sovelluksissa

Tätä tosiaan ei saada kuriin muuten kuin kiellolla. Kiellon jälkeen kukaan ei voi yrittää todistella mitään henkilöllisyydestä pelkän hetun avulla. Esim. lainan antaja ei voi vedota hetuun, koska se oli kielletty.
 
Tätä tosiaan ei saada kuriin muuten kuin kiellolla. Kiellon jälkeen kukaan ei voi yrittää todistella mitään henkilöllisyydestä pelkän hetun avulla. Esim. lainan antaja ei voi vedota hetuun, koska se oli kielletty.
Tuo EU-Lompakko on onneksi jo ihan liipasimella, niin toivottavasti siinä samalla päästään myös tästä hetuilusta jo vihdoinkin eroon
 
Tuli mielenkiintoinen sposti. Mihin suuntaan tuota pitäisi lukea?
Screenshot_20261007-205648~2.webp
 
Kaippa siellä joku "DHL-paketti" olisi varmistettavana 😜

Eikö se sitten ole? Ainakin Helsingin Itäkeskuksessa (Puhos on siellä) tuo menisi varmaan monelle läpi.
No ju, tuo Puhoksen puoli on aika... sanoisinko voimakkaasti aasialaistunut ihan jo liiketilojensakin puolesta + se erilaisten "tuotteiden" melko avoin katukaupustelu siihen vielä lisäksi
 
Katselin tuossa Ylen ohjelmaa jossa kerrotaan huijauksista. Siinä sellainen vähän erikoinen tieto, että pohjoismaiden välillä liikkuu tieto pankkitileistä eli jos roisto huijaa, niin ko. tilin, jonne raha siirretään, omistaja löydetään/on tiedossa. Sen sijaan jos tili on Saksassa, niin eipä saa tietoa tilinomistajasta. Sanoisin, että uskomatonta EU-yhteistyötä
 
DR: Tanskassa henkilötunnukset pois käytöstä tunnistamisessa
8,8 miljoonan ihmisen henkilötietoihin päästiin käsiksi suuressa tietoturvaloukkauksessa, joka huomattiin maanantaina.

Yhdeksän miljoonan ihmisen tiedot varastettiin salasanalla 123456 – ”Mikä vain uusi tekoälymalli pystyy tähän”​

Paikallismedia sai murron tekijäksi tunnustautuneelta henkilöltä hyökkäyksessä käytetyn ohjelman koodin.

(maksumuuri)
 
Tuli mieleen: jos johonkin pitää syöttää salasana, niin ei kai siihen mikään supertietokone voi testailla solkenaan miljoonia salasanoja? Tarkoitan, että kai tuollainen pystytään helposti estämään, että jos menee yhdestä lähteestä pieleen pari kertaa niin aletaan hidastaa uusintayritystä. (En siis tarkoita tätä tapausta, vaan tämä yleinen pointti)
 
Tuli mieleen: jos johonkin pitää syöttää salasana, niin ei kai siihen mikään supertietokone voi testailla solkenaan miljoonia salasanoja? Tarkoitan, että kai tuollainen pystytään helposti estämään, että jos menee yhdestä lähteestä pieleen pari kertaa niin aletaan hidastaa uusintayritystä. (En siis tarkoita tätä tapausta, vaan tämä yleinen pointti)

Sen takia kokeiluiin/hyökkäyksiin valjastetaan bottiverkko, joka koostuu esimerkiksi huolettomasti ylläpidetyistä reitittimistä ja kameroista perähikiän mummojen mökeissä ”ei minulla ole mitään salattavaa, ei niitä päivittää tartte”

Sittenpä tulee 2-3 hyökkäyksestä per osoite, mutta jopa miljoonista laitteista.
 
Tuli mieleen: jos johonkin pitää syöttää salasana, niin ei kai siihen mikään supertietokone voi testailla solkenaan miljoonia salasanoja? Tarkoitan, että kai tuollainen pystytään helposti estämään, että jos menee yhdestä lähteestä pieleen pari kertaa niin aletaan hidastaa uusintayritystä. (En siis tarkoita tätä tapausta, vaan tämä yleinen pointti)
Josa saadaan varastettua se hash tulos ( ei se salasana ole selkokielisenä tallessa missään järkevässä paikassa) ja algoritmi on jotenkuten arvattavissa niin sitten on helppo valjastaa miljoonia koneita ihan vaan kokeilemaan miilä salasanalla tulee sama hash. Ei sitä tarvitse sitten hakata sitä yhtä palvelua vastaan, se kun olisi ihan liian hidasta ilman edes estohidastuksia. Youtubessa varmasti kai vielä löytyy penetraatiotesterien esityksiä, muutaman livenä nähnyt ja ovat aika velhoja, ihan fyysisissä kohteissa ( pankkiin sisälle puhaltamalla savua ulko-ovesta sopivasta kohtaa niin ovi aukesi määräysten mukaan vaikka olikin yö) ja softapaikoissa.

Tai saadaan korkattua joku paikka, sitten yritetään samaa käyttäjätunnus (yleensä s-posti) ja salasanaa sitten joka paikkaan.

Ja nyt kun kaikilla on niin hirveä appi kiima ( ladataan appeja puhelimeen ilman mitään ajatusta) niin kannattaa muistaa että jokainen lisää hyökkäyspinta-alaa.

Tai sitten tekee kuin jenkit, kylvivät saastuneita muistitikkuja iranin uraanirikastamojen viereen. Jossain vaiheessa joku laittoi sellaisen tikun sitten laitoksessa kiinni ja sen jälkeen sentrifuugit hajosi.

Melkein tekisi mieli vetäytyä autiolla saarelle ilman tietokoneita ja puhelimia niin ei tule huijatuksia ( eipä siellä rahaakaan tarvitse :-)
 
Tuli mieleen: jos johonkin pitää syöttää salasana, niin ei kai siihen mikään supertietokone voi testailla solkenaan miljoonia salasanoja?

Jos joku palvelu murretaan ja sieltä saadaan salasanasta tehty salaustiiviste vaikkei itse salasanaa saataisikaan, niin sen jälkeen sitä vastaan voidaan testata rajoituksetta erilaisia salasanoja, kunnes löytyy se, joka täyttää tiivisteen ehdot.
 
Jos joku palvelu murretaan ja sieltä saadaan salasanasta tehty salaustiiviste vaikkei itse salasanaa saataisikaan, niin sen jälkeen sitä vastaan voidaan testata rajoituksetta erilaisia salasanoja, kunnes löytyy se, joka täyttää tiivisteen ehdot.
Juuri sen vuoksi nämä erilaiset murrot, joissa on ladattu sen palvelun tietokanta, ovat todella vaarallisia. Ja mikä karmeinta, nuo tehdään useimmiten hiljaisesti siellä taustalla ja siten pahimmillaan jopa kiinnijäämättä. Ja jokainen salaushan avautuu aikanaan kun sitä vaan tarpeeksi rynkyttää ja näin auennut data saattaa olla vielä tuossa kohdin aivan täysin validia, mutta nyt rikollisten aivan vapaasti hyödynnettävissä.
 
Hotmail sähköposti kysyy nykyään minulta 4-numeroisen pin-koodin. Mikä ihmeen heikennys tämä on. En tiedä, olenko jotain nappuloita jossakin vaiheessa painellut. mutta onpa helppoa hakkerille. Laittaa minun sähköpostioaositteen ja rupeaa arvailemaan pin koodi. Olen laittanut siihen syntymäpäiväni. Eli eka nro on 1,2 tai 3, seuraava voi olla 1- 9, seuraava on joko 0 tai 1 ja viimeinen 1-9. Vaihtoehtojen määrä on 3 x 9 x 2 x 9 = 486. Ei tarvita kummosta superkonetta. Tuon voisi jo käsipelilläkin kokeilla.
 
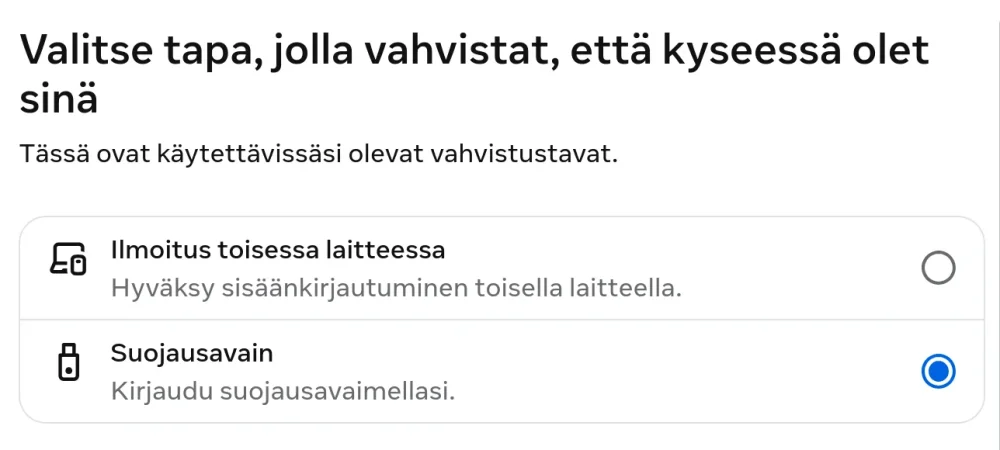
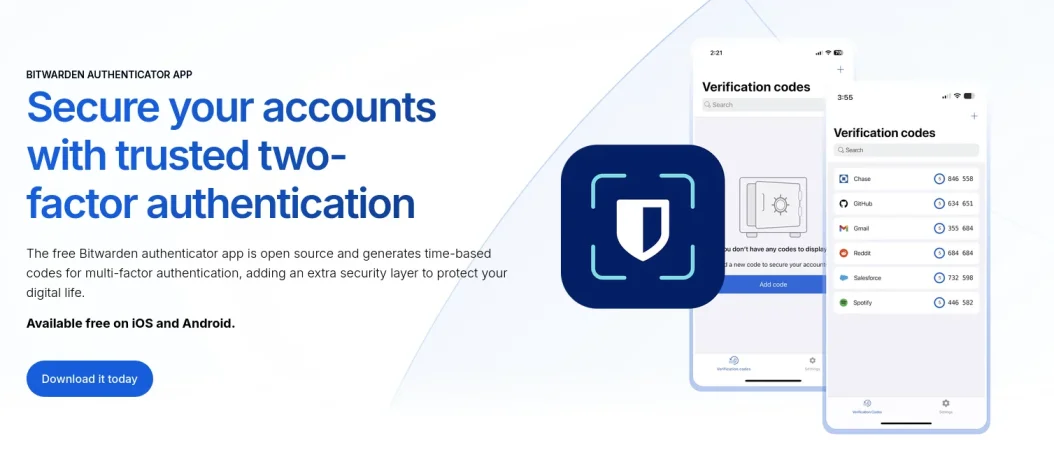
Minä käytän salausavainta mm. gmaili, face (bitwarden) tai kaksivaiheista tunnistautumista erilisen app:n avulla (Aegis) kriittisiin paikkoihin kuten paypal jne. Jotta Bitwarden osaa ottaa irti kaiken hyödyn tunnistautumisesta niin täytyy olla maksullinen versio.
 

Liitetiedostot

  • 1792045807129.webp
    1792045807129.webp
    34,8 KB · Lukukerrat: 10
  • 1792047224594.webp
    1792047224594.webp
    56,9 KB · Lukukerrat: 3
Viimeksi muokattu:
Hotmail sähköposti kysyy nykyään minulta 4-numeroisen pin-koodin. Mikä ihmeen heikennys tämä on. En tiedä, olenko jotain nappuloita jossakin vaiheessa painellut. mutta onpa helppoa hakkerille. Laittaa minun sähköpostioaositteen ja rupeaa arvailemaan pin koodi. Olen laittanut siihen syntymäpäiväni. Eli eka nro on 1,2 tai 3, seuraava voi olla 1- 9, seuraava on joko 0 tai 1 ja viimeinen 1-9. Vaihtoehtojen määrä on 3 x 9 x 2 x 9 = 486. Ei tarvita kummosta superkonetta. Tuon voisi jo käsipelilläkin kokeilla.
Jos kyseessä on syntymäpäivä, eikö vaihtoehtoja ole 366? Vai millä planeetalla on 486 päivän vuosi?
 
Hotmail sähköposti kysyy nykyään minulta 4-numeroisen pin-koodin. Mikä ihmeen heikennys tämä on.
Lienet kuitenkin jo kirjautunut kyseiselle koneelle Microsoftin tunnareilla, jolloin vain yksinkertainen chekkaus PIN avulla, että sinä olet sinä ja Hotmail aukeaa.

Jotta Bitwarden osaa ottaa irti kaiken hyödyn tunnistautumisesta niin täytyy olla maksullinen versio.
Itse olen käyttänyt tuon Bitwardenin ilmais-versiota jo vuosia ja onhan tuo vrsin handy jo noillakin toiminteilla, harva tarttee enempää.
 
Lienet kuitenkin jo kirjautunut kyseiselle koneelle Microsoftin tunnareilla, jolloin vain yksinkertainen chekkaus PIN avulla, että sinä olet sinä ja Hotmail aukeaa.


Itse olen käyttänyt tuon Bitwardenin ilmais-versiota jo vuosia ja onhan tuo vrsin handy jo noillakin toiminteilla, harva tarttee enempää.
Tässä on erot ilmaisen ja kk-maksulisen välillä. Minusta tuo kk-hinta on aika halpa jos on taipuvainen salaliittoteorihin tms.

1792047430312.webp
 
Jos keksejä ei poisteta niin ei kysy mitään. Minulla keksit poistetaan aina selain suljettaesa ja olen lisännyt muutaman sivuston jonne ei tarvi salasanaa. Salasanan puuttuminehan ei poista kaksivaiheisen tunnistautumisen tarvetta.

Hotmailissa on monta kirjautumistapaa. Sinulla on nyt valittuna "Windows Hello". Muitakin tapoja voi valita jos tuo ei miellytä.
 
Hotmailissa on monta kirjautumistapaa. Sinulla on nyt valittuna "Windows Hello". Muitakin tapoja voi valita jos tuo ei miellytä.
Minulla? Kävin ihan katsomassa kun en käytä windowsin tiliä juuri mihinkään eli hotmail käyttää windows tilille aktivoituja kirjautumisvaihtoehtoa. Nyt näyttää olevan normaali salasanakysely ja varmistus koodi toiseen sähköpostiin. Muutan sen nyt todennusavaimeksi ja lisään myös tunnistautumis app:n (Aegis). Windows tiliä tulee käytetty mm. koulutuksissa - aina uusi tili - mutta koulutajien kyky hallita kaksivaiheista tunnistautumista on sen verran heikko että tunnitautumiseen tarvittava avain on yleensä jäänyt luomatta.
 
Viimeksi muokattu:
Jos kyseessä on syntymäpäivä, eikö vaihtoehtoja ole 366? Vai millä planeetalla on 486 päivän vuosi?

AI sanoo myös 366 eri vaihtoehtoa

Pitääpä oikein tarkistaa:

muoto ppkk

1. p = 0, 1, 2 ja 3 = 4 kpl
2. p = 0, 1, 2, 3....9 = 10 kpl. 3 alkavalla p1:llä kuitenkin 0 tai 1 ja jos 1p = 0, niin 2p ei voi olla 0
1. k = 0 ja 1 = 2 kpl
2. k = 1, 2, 3...9 = 9 kpl, jos 1k = 1, niin 2k voi olla joko 1 tai 2

Näistä tulisi 4 x 10 x 2 x 9 = 720 ilman 2p ja 2k rajoituksia.

366 on varmaankin oikea luku. Mutta jos olisin hakkeri, niin laittaisin laskemaan nuo 720 eri vaihtoehto, vaikka osa niistä ei olekaan mahdollisia.
:D
tai näin:
jos 1.k = 0 ja 2.k = 1,3,5,7,8 (5 kombinaatiota):
- jos 1.p = 0 niin 2.p = 1-9 (9 kombinaatiota)
- jos 1.p = 1-2 niin 2.p. = 0-9 (20)
- jos 1.p = 3 niin 2.p = 0-1 (2)
- kaikkiaan 5x(9+20+2) = 155 kombinaatiota
jos 1.k = 0 ja 2.k = 4,6,9 (3 kombinaatiota):
- jos 1.p = 0 niin 2.p = 1-9 (9 kombinaatiota)
- jos 1.p = 1-2 niin 2.p. = 0-9 (20)
- jos 1.p = 3 niin 2.p = 0 (1)
- kaikkiaan 3x(9+20+1) = 90 kombinaatiota
jos 1.k = 0 ja 2.k = 2 (1 kombinaatio):
- jos 1.p = 0 niin 2.p = 1-9 (9 kombinaatiota)
- jos 1.p = 1-2 niin 2.p. = 0-9 (20)
- kaikkiaan 1x(9+20) = 29 kombinaatiota
jos 1.k = 1 ja 2.k. = 0,2 (2 kombinaatiota)
- jos 1.p = 0 niin 2.p = 1-9 (9 kombinaatiota)
- jos 1.p = 1-2 niin 2.p. = 0-9 (20)
- jos 1.p = 3 niin 2.p = 0-1 (2)
- kaikkiaan 2x(9+20+2) = 62 kombinaatiota
jos 1.k = 1 ja 2.k = 1 (1 kombinaatiota):
- jos 1.p = 0 niin 2.p = 1-9 (9 kombinaatiota)
- jos 1.p = 1-2 niin 2.p. = 0-9 (20)
- jos 1.p = 3 niin 2.p = 0 (1)
- kaikkiaan 1x(9+20+1) = 30 kombinaatiota
Eli yhteensä 155+90+29+62+30 = 366

Mikä, hämmästyttävää kyllä, on täsmälleen sama kuin mitä vuodessa voi olla päiviä.

jos olisin hakkeri, laittaisin laskemaan kaikki 10000 vaihtoehtoa, koska en tietäisi, että on käytetty syntymäpäivää.
 
Tulee assosiaatio pankkitunnuksiin. Näissä omissa pankeissa molemmissa on vaihtumaton nelinumeroinen tunnus.
Vaan eikös tuo ole vain se 1. vaihe, jonka perusteella pankki vasta lähettää sitten sen vahvistuspyynnön apille tai tunnistuslaitteelle. Niitä wanhoja paperisia listoja ei taida enää kukaan käyttää. Elikkäs tuon käyttäjätunnus + PIN tietämällä ei vielä sinne pankkiin kuitenkaan sisään pääse.
 
Vaan eikös tuo ole vain se 1. vaihe, jonka perusteella pankki vasta lähettää sitten sen vahvistuspyynnön apille tai tunnistuslaitteelle. Niitä wanhoja paperisia listoja ei taida enää kukaan käyttää. Elikkäs tuon käyttäjätunnus + PIN tietämällä ei vielä sinne pankkiin kuitenkaan sisään pääse.
Eii, esim Spankin luuripankissa laitetaan vain ja ainoastaan tuo nelinumeroinen PIN
 
Eii, esim Spankin luuripankissa laitetaan vain ja ainoastaan tuo nelinumeroinen PIN
Jaaps, itse kun käytän sormanjälkiä kaikessa missä mahdollista niin enpä tuotakaan sitten muistanut :hattu:
Maksamisissa tosin esim. Nordea haluaa (lähes) aina sen PIN:n, joka on kiinteä, mutta silloinhan olet jo siellä pankissa sisällä.
 
Takaisin
Ylös Bottom