Tai jos on FaceID käytössä niin se yksin riittää. Sitten kun maksaa jotain niin tulee tekstiviestinä kertakäyttö-PIN.Eii, esim Spankin luuripankissa laitetaan vain ja ainoastaan tuo nelinumeroinen PIN

Navigaatio
Asenna sovellus
Sovelluksen asentaminen iOS:ssä
Seuraa alla olevaa videota nähdäksesi, miten asennat sivustomme verkkosovelluksena aloitusnäytöllesi.
Huom.: This feature may not be available in some browsers.
Lisää vaihtoehtoja
Teeman tyyli
Käytät vanhentunutta selainta. Selaimesi ei mahdollisesti näytä tätä tai muita sivustoja oikein. Sinun tulisi päivittää selaimesi tai käyttää vaihtoehtoista selainta..
Taas vanhukselta vietiin kaikki säästöt
- Viestiketjun aloittaja Linnalahti
- Aloituspäivämäärä
Tai jos on FaceID käytössä niin se yksin riittää. Sitten kun maksaa jotain niin tulee tekstiviestinä kertakäyttö-PIN.
Osuuspankilla riittää sama PIN kaikkeen, myös maksujen vahvistamiseen jos vain puhelin on läsnä.

Husky
Hyperaktiivi
Kyllä, en ole väittänytkään muuta. Mutta silti pin on vain neljä merkkiä eikä ikinä tarvi vaihtaaSe täyttää kahden menetelmän vaatimuksen. Sinulla on kädessä jotain, minkä omistat ja tiedät jotain, mitä muut ei tiedä.
Kyllä, en ole väittänytkään muuta. Mutta silti pin on vain neljä merkkiä eikä ikinä tarvi vaihtaa
Ei sitä tarvitse vaihtaa koska et ikinä kerro sitä muille. Mutta eiköhän sen saa tarvittaessa vaihdettua jos erehtyisi noin hölmösti tekemään?
Samahan se on maksukorteissakin.Mutta silti pin on vain neljä merkkiä eikä ikinä tarvi vaihtaa
Samahan se on maksukorteissakin.
Pankkiapeissa ja sirumaksukorteissa on kuitenkin välineen sisäinen (käsittääkseni epäsymmetrinen) salasanaalgoritmi, joka on aktivoitu joko korttia valmistettaessa tai appia asennettaessa. Ei tuo salasana kelpaa kuin juuri sillä kortilla tai sillä mobiililla ja sillä laitteella, jolle se on asennettu. Pankki tosin pystyy jatkamaan saman PIN-koodin käyttöä korttia normaalisti uusittaessa ja samoin apista voi tyypillisesti asentaa rinnankäyttömahdollisuuden toiselle mobiililaitteelle/tabletille. Jälkimmäisessäkin tapauksessa sama PIN-koodi on erikoisesti asettu rinnakkaista appia asennettaessa.Tulee assosiaatio pankkitunnuksiin. Näissä omissa pankeissa molemmissa on vaihtumaton nelinumeroinen tunnus.
Kortin tai suojaamattoman mobiililaitteen (ei omaa PIN-koodia, sormenjäljen tai pärstäkuvan tunnistusta käytössä) varastaminen voi tietenkin mahdollistaa käytön täysin oikeuksin, jos tietää ao. PIN-koodin.
Husky
Hyperaktiivi
Juu u, mutta siellä tilillä pidetään pikkusumma eikä eläkesäästöjä, joten no worries. Korttihuijaus on pikkujuttuSamahan se on maksukorteissakin.

HiTec
Eipä turhia höttyillä :)
Nyt on EU-tuomioistuimesta saatu ennakkopäätös aiheeseen
 www.is.fi
EUT:n mukaan se, että maksupalveluntarjoaja, kuten pankki, katsoo asiakkaan itse mahdollistaneen oikeudettoman maksutapahtuman, ei oikeuta maksupalveluntarjoajaa kieltäytymään summan välittömästä palauttamisesta.
Palautusta koskevaan velvollisuuteen on oikeuden mukaan vain yksi poikkeus. Rahoja ei tarvitse palauttaa, jos on perusteltu syy epäillä asiakkaan syyllistyneen petokseen. Perusteista on myös ilmoitettava kansalliselle viranomaiselle.
EUT:n mukaan pankki voi jälkikäteen vaatia rahoja takaisin, jos asiakas on tahallisesti tai törkeän huolimattomasti laiminlyönyt velvollisuutensa.
Pankilla on kuitenkin todistustaakka asiakkaan törkeän huolimattomasta toiminnasta, EUT linjasi.
EU-tuomioistuin: Pankkien palautettava tällaiset maksut heti
Euroopan unionin tuomioistuimen linjaus ei tarkoita sitä, että pankki olisi korvausvelvollinen.
www.is.fi
puuteknikko
Vakionaama
Pätee vain ko. palveluun? Noissahan (pitäisi) olla käyttäjän luoman salasanan päälle vielä vähän palvelukohtaista suolaa ja pippuria, jotta sitä ei kryptata sellaisenaan. Vai olenko ymmärtänyt tuon kuvion väärin (en viitsi tuhlata energiaa tekoälyltä kyselyyn)?Jos joku palvelu murretaan ja sieltä saadaan salasanasta tehty salaustiiviste vaikkei itse salasanaa saataisikaan, niin sen jälkeen sitä vastaan voidaan testata rajoituksetta erilaisia salasanoja, kunnes löytyy se, joka täyttää tiivisteen ehdot.
Pätee vain ko. palveluun? Noissahan (pitäisi) olla käyttäjän luoman salasanan päälle vielä vähän palvelukohtaista suolaa ja pippuria, jotta sitä ei kryptata sellaisenaan. Vai olenko ymmärtänyt tuon kuvion väärin (en viitsi tuhlata energiaa tekoälyltä kyselyyn)?
Suolaa ja pippuria käytetään kyllä. Toteutus vain on sellainen että suola on tallennettuna erikseen jokaiseen suolattuun salasanaan. Niinpä se suola on hyökkääjällä aina tiedossa. Sen tarkoitus on se, että jos kahdella käyttäjällä on sama salasana niin heillä on kuitenkin eri tiiviste salasanasta.
Husky
Hyperaktiivi
Tämähän todella hyvä.Nyt on EU-tuomioistuimesta saatu ennakkopäätös aiheeseen
EU-tuomioistuin: Pankkien palautettava tällaiset maksut heti
Euroopan unionin tuomioistuimen linjaus ei tarkoita sitä, että pankki olisi korvausvelvollinen.
Ehkä pankit nyt alkavat panostaa turvallisuuteen kunnolla ja tulee niitä ilmiselviä parannuksia, joita tässäkin ketjussa ideoitu.
Paitsi keksitäänkö Suomessa jokin erikoistulkinta
Ehkä pankit nyt alkavat panostaa turvallisuuteen kunnolla ja tulee niitä ilmiselviä parannuksia, joita tässäkin ketjussa ideoitu.
Tulkitsitko hieman väärin. Jutussa erityisesti korostettiin sitä että pankki ei ole vahingonkorvaustastuussa vaan ainoastaan, jos palautus on mahdollinen niin on palautettava. Jos rikollinen ehti viedä rahat niin silloin palautus ei ole mahdollinen.
Pyysin tekoälyä vääntämään rautalangasta.
Mikä muuttuu nyt (Uusi EU-linjaus)
Euroopan unionin tuomioistuimen (EUT) mukaan oikeudettoman maksutapahtuman palauttaminen ja lopullisen vastuun jakaminen on erotettava tiukasti toisistaan. [1]
Entä jos varas ehtii piilottaa rahat?
Sillä, ehtiikö pankki saada varastetut rahat kiinni vai ei, ei ole merkitystä asiakkaan korvauksen kannalta.
Euroopan unionin tuomioistuimen (EUT) mukaan oikeudettoman maksutapahtuman palauttaminen ja lopullisen vastuun jakaminen on erotettava tiukasti toisistaan. [1]
- Palautus ensin: Kun asiakas ilmoittaa joutuneensa tietojenkalastelun uhriksi, pankin täytyy palauttaa rahat asiakkaan tilille viipymättä. Pankki ei saa käyttää epäilyä asiakkaan huolimattomuudesta syynä maksun viivyttämiselle. [1]
- Selvitys vasta sitten: Kun rahat on ensin palautettu, pankki voi alkaa tutkia tapausta. Jos pankki kykenee myöhemmin todistamaan, että asiakas toimi törkeän huolimattomasti (tai kyseessä on asiakkaan oma petos), pankilla on oikeus vaatia rahat takaisin jälkikäteen. [1]
Entä jos varas ehtii piilottaa rahat?
Sillä, ehtiikö pankki saada varastetut rahat kiinni vai ei, ei ole merkitystä asiakkaan korvauksen kannalta.
- Jos kyseessä on oikeudeton maksutapahtuma (kuten tietojenkalastelu), pankki kantaa riskin rahojen lopullisesta katoamisesta.
- Jos asiakas ei ole ollut törkeän huolimattomasti matkassa, pankki joutuu korvaamaan summan omasta pussistaan, vaikka rosvo olisi jo siirtänyt rahat ulkomaille tavoittamattomiin. [1, 2, 3]
Tänään tuli yksi asia taas kerran koskien pankkien "knoppologiaa" (pilkun-nu******a)
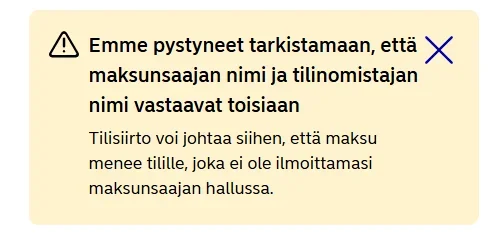
Minulle lähetään lasku ja siinä on lähettäjän kaikkien ymmärtämää, esim. Iso alkukirjain ja loput pienenä sekä r.f (registrerat förbund)
Patentti ja Rekisteri hallitus on hyväksynyt laskussa olevan oikeaksi, muu on valetta
Pankki ei hyväksy vaan vaatii kirjoitettuna heidän malliin eli suurilla kirjaimilla ja r.f pitää olla välilyönnillä, ellet hyväksy rahat ei lähde
Kerrotko mikä pankki kieltäytyy välittämästä maksua tuolla perusteella (eikä ainoastaan huomauta että nimi poikkeaa heillä olevasta nimestä, minkä jälkeen voit hyväksyä maksun siitä huolimatta)?Tänään tuli yksi asia taas kerran koskien pankkien "knoppologiaa" (pilkun-nu******a)
Minulle lähetään lasku ja siinä on lähettäjän kaikkien ymmärtämää, esim. Iso alkukirjain ja loput pienenä sekä r.f (registrerat förbund)
Patentti ja Rekisteri hallitus on hyväksynyt laskussa olevan oikeaksi, muu on valetta
Pankki ei hyväksy vaan vaatii kirjoitettuna heidän malliin eli suurilla kirjaimilla ja r.f pitää olla välilyönnillä, ellet hyväksy rahat ei lähde
Onko jostain tällaisesta kysymys?Tänään tuli yksi asia taas kerran koskien pankkien "knoppologiaa" (pilkun-nu******a)
Minulle lähetään lasku ja siinä on lähettäjän kaikkien ymmärtämää, esim. Iso alkukirjain ja loput pienenä sekä r.f (registrerat förbund)
Patentti ja Rekisteri hallitus on hyväksynyt laskussa olevan oikeaksi, muu on valetta
Pankki ei hyväksy vaan vaatii kirjoitettuna heidän malliin eli suurilla kirjaimilla ja r.f pitää olla välilyönnillä, ellet hyväksy rahat ei lähde
Liitetiedostot
Pyysin tekoälyä vääntämään rautalangasta.
Itse kokeilin päätöstekstiä kääntäjään:
Luvattoman maksutapahtuman tapauksessa maksupalveluntarjoaja on periaatteessa velvollinen palauttamaan
kyseisen tapahtuman summan välittömästi ja joka tapauksessa viimeistään sen työpäivän loppuun mennessä, joka seuraa päivää,
jolloin se havaitsi tapahtuman tai sai siitä ilmoituksen, edellyttäen että asiakas ilmoittaa asiasta maksupalveluntarjoajalle
viipymättä. Tähän välittömään palautusvelvollisuuteen on vain yksi poikkeus: jos maksupalveluntarjoajalla
on perusteltu syy epäillä asiakkaan syyllistyneen petokseen ja se ilmoittaa näistä perusteista
toimivaltaiselle kansalliselle viranomaiselle.
Se, että maksupalveluntarjoaja katsoo asiakkaan mahdollistaneen luvattoman
maksutapahtuman törkeän huolimattomuuden vuoksi – erityisesti jättämällä toteuttamatta tarvittavat toimenpiteet henkilökohtaisten
turvatunnustensa suojaamiseksi – ei oikeuta maksupalveluntarjoajaa kieltäytymään välittömästä palautuksesta.
EU:n lainsäädännön mukaan voidaan tehdä ero luvattoman maksutapahtuman
summan palauttamisen ja sen välillä, kenen on viime kädessä vastattava kyseiseen tapahtumaan liittyvistä tappioista.
Näin ollen maksupalveluntarjoaja on aluksi velvollinen suorittamaan välittömän hyvityksen. Myöhemmin se voi,
tarvittaessa, hakea asiakkaalta korvausta aiheutuneista tappioista, jos se todentaa, että kyseiset tappiot
johtuivat siitä, että asiakas on tahallaan tai törkeän huolimattomuuden vuoksi laiminlyönyt velvollisuutensa
Saas nähdä miten Pankit ottaa tämän vastaan. Kuitenkin ne väittävät että asiakas on syypää. Ainakin niillä on tässä motiivi yrittää palauttaa rahansiirto.
KylläOnko jostain tällaisesta kysymys?
ja
Säästöpankki kyseessä
En usko että PRH tietoisesti kirjoittaa yhdistyksen suurilla kirjaimilla kun se on ollut olemassa yli 100v, pyysin että tarkistavat kirjoitusasun pankin kanssa
Ja tietenkin kirjoitin väärin r.f (registrerad förbund pitää olla förening)
Jos kirjoitus on pankin mielestä väärin maksajat tietenkin ohittavat ja maksu voi mennä väärälle tilille
Minulla Nordea ja yritin maksaa -siirtä S-Pankkiin tallennetuista maksunsaaja luettelosta ,uusi maksu jne. Oikeaa muotoa ei ole löytynyt menee kyllä perille,kun tilinumero on oikein FI.... kysyin pankilta (Nordea) jopa soittivat mutta kaveri ei pystynyt kertomaan oikeita muotoja ilmeisesti S-Pankki Oyj tilinumero FI... ja saaja minä ,mutta missä muodossa Nordeassa ne on sukunimi kutsumanimi toinen nimi kaikki isolla.Kyllä
ja
Säästöpankki kyseessä
En usko että PRH tietoisesti kirjoittaa yhdistyksen suurilla kirjaimilla kun se on ollut olemassa yli 100v, pyysin että tarkistavat kirjoitusasun pankin kanssa
Ja tietenkin kirjoitin väärin r.f (registrerad förbund pitää olla förening)
Jos kirjoitus on pankin mielestä väärin maksajat tietenkin ohittavat ja maksu voi mennä väärälle tilille
Neuvoja käski vielä lähettää pankille sisäistä sähköpostia (verkkopankista) tietokone kyseessä ,onko palattu DOS- aikaan.
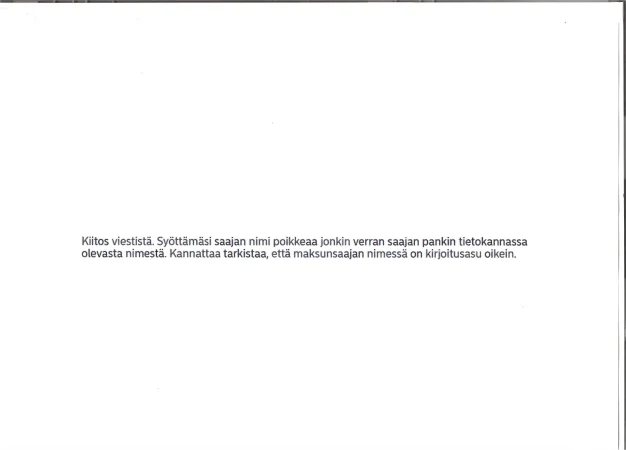
Tässä pankin vastaus eivät vaan kerro oikeaa muotoa.
Liitetiedostot
Husky
Hyperaktiivi
Ymmärsin kuten lukee viestissä 1333Tulkitsitko hieman väärin. Jutussa erityisesti korostettiin sitä että pankki ei ole vahingonkorvaustastuussa vaan ainoastaan, jos palautus on mahdollinen niin on palautettava. Jos rikollinen ehti viedä rahat niin silloin palautus ei ole mahdollinen.
Ymmärsin kuten lukee viestissä 1333
Joo, alkuperäinen päätös oli näin, että rahan palauttaminen ja vastuukysymykset on kaksi eri asiaa. Palautetut rahat voi joutua maksamaan takaisin pankille mahdollisin lisäkuluin, jos selviää että asiakas oli toiminut törkeän huolimattomasti.
HiTec
Eipä turhia höttyillä :)
Nää tuolla Nordean ilmoituksella nimestä ei ole merkitystä. Kuittaa vaan sen pois, laittaa maksuun ja perille menee. Itselläkin on yksi joka kk toistuva maksu Nordea > S-Pankki ja tuo menee ihan nätisti mitään herjaamatta joka kk perille kuten kuuluukin. Sitten jos otan tuosta kopion ja yritän syöttää uudelleen, niin herja tulee tuosta nimenomaisesta maksusta, mutta ilmoituksen sulku ja perille menee sekin. No probs.Minulla Nordea ja yritin maksaa -siirtä S-Pankkiin
Siis S-Pankki ja tilinumero ei saajan nimeä? Miten se onnistuu,kun sen tekee on laitteva myös saaja "pakollinen tieto"?Nää tuolla Nordean ilmoituksella nimestä ei ole merkitystä. Kuittaa vaan sen pois, laittaa maksuun ja perille menee. Itselläkin on yksi joka kk toistuva maksu Nordea > S-Pankki ja tuo menee ihan nätisti mitään herjaamatta joka kk perille kuten kuuluukin. Sitten jos otan tuosta kopion ja yritän syöttää uudelleen, niin herja tulee tuosta nimenomaisesta maksusta, mutta ilmoituksen sulku ja perille menee sekin. No probs.
Kyllä se perille menee,kun esim.vuosia oli S-TILI ja tininumero menee vieläkin herjausten kera.
Onko tämä toiseen pankkiin lähettäminen eri, kun esim. Energialaitokselle? Saajaluettelossa ei ole saajan nimeä,mutta saaja onkin Energialaitos enkä minä.
S-Pankki Oyj tilinumero FI... ja saaja minä ,mutta missä muodossa Nordeassa ne on sukunimi kutsumanimi toinen nimi kaikki isolla.
Katsoitko S-pankista missä muodossa nimesi siellä on?
Tuli mieleen: jos johonkin pitää syöttää salasana, niin ei kai siihen mikään supertietokone voi testailla solkenaan miljoonia salasanoja? Tarkoitan, että kai tuollainen pystytään helposti estämään, että jos menee yhdestä lähteestä pieleen pari kertaa niin aletaan hidastaa uusintayritystä. (En siis tarkoita tätä tapausta, vaan tämä yleinen pointti)
Kaikkein paras on, jos mikään salasana ei kelpaa. Itse olen esim. omasta pilvipalvelussa pyörivästä palvelimesta poistanut salasanakirjautumisen kokonaan, sinne pääsee vain salausavaimella. Siinähän hakkerit hakkaavat brute forcella arvauksia, mikään ei toimi.
Hiljattain yleistymään lähtenyt passkey on askel oikeaan suuntaan. Valitettavasti se vain yleensä ei korvaa perinteista salasanakirjautumista, vaan toimii sen rinnalla. Ketjuhan on niin vahva kuin sen heikoin lenkki, joten tuollainen ratkaisu ei paranna tietoturvaa lainkaan. Mutta kun passkey tarpeeksi yleistyy, ehkä palveluissa sitten alkaa tulla mahdolliseksi poistaa salasanakirjautuminen kokonaan käytöstä.
Kyllähän pelkkä salasanakin on ihan riittävän turvallinen "tavallisiin" palveluihin, kunhan se on riittävän pitkä. Kriittiset palvelut taas on oltava kaksivaiheisia.Kaikkein paras on, jos mikään salasana ei kelpaa. Itse olen esim. omasta pilvipalvelussa pyörivästä palvelimesta poistanut salasanakirjautumisen kokonaan, sinne pääsee vain salausavaimella. Siinähän hakkerit hakkaavat brute forcella arvauksia, mikään ei toimi.
Hiljattain yleistymään lähtenyt passkey on askel oikeaan suuntaan. Valitettavasti se vain yleensä ei korvaa perinteista salasanakirjautumista, vaan toimii sen rinnalla. Ketjuhan on niin vahva kuin sen heikoin lenkki, joten tuollainen ratkaisu ei paranna tietoturvaa lainkaan. Mutta kun passkey tarpeeksi yleistyy, ehkä palveluissa sitten alkaa tulla mahdolliseksi poistaa salasanakirjautuminen kokonaan käytöstä.
Kyllä, etunimi sukunimi isolla kumpikin ja S-TILI on sopimuksessa.Katsoitko S-pankista missä muodossa nimesi siellä on?
Kokeiltu kyllä.
Kyllä, etunimi sukunimi isolla kumpikin ja S-TILI on sopimuksessa.
Kokeiltu kyllä.
Loogisesti ajatellen tuo pitäisi olla ainoa nimi joka tilinumeroon liittyy.
Maksajan pankki ei pysty näkemään saajan nimeä suoraan omista rekistereistään, eikä se myöskään "arvaa" nimeä. Pankki ei saa itselleen listaa muiden pankkien asiakkaista tietosuojasyistä. Haku toimii reaaliaikaisen kyselyn avulla pankkien välisessä maksuverkossa.
Maksajan pankki lähettää suojatun, automaattisen sähköisen kyselyn saajan pankkiin. Kyselyssä kulkee mukana tilinumero sekä maksajan kirjoittama saajan nimi.
Vastaanottava pankki vertaa saapuneessa kyselyssä olevaa nimeä oman järjestelmänsä tilitietoihin (tilinhaltijan viralliseen nimeen).
Tämän perusteella sinun pitäisi kysyä S-pankista miksi heidän järjestelmä ei hyväksy nimeäsi! Maksajan pankki ei sitä voi tehdä.
Pari kertaa menneellä viikolla ollut tämä aiheena: https://www.vastranyland.fi/raseborg/foretagsbesok-i-tenala-vacker-uppmarksamhet/
Eli yritys ilmoittaa alueen asukkaille että suorittavat tietynlaisia vesiputkien kunto/ viemärin-tutkimuksia ja yhteistyöllä Raaseporin Veden kanssa mikä tietenkään ei ole totta
En ole nähnyt suomenkielistä uutisointia asiasta.
Taas kerran virheellistä mainontaa (toivottavasti)
Raasepori on todella laaja alue joten joku varmaa tarttuu syöttiin?
Yhä useampi palvelu saisi tukea Applen Passkey palevelua tunnistukseen. Olisi niin paljon helpompi ja mikä tärkeintä turvallisempaa kirjautua palveluihin. Ei salasanoja vaan joka palveluun erikseen generoitu hash ja julkisen avaimen kryptologia.
Käyttäjälle riittää että tunnistus tapahtuu biometrisesti
Käyttäjälle riittää että tunnistus tapahtuu biometrisesti
Eli yritys ilmoittaa alueen asukkaille että suorittavat tietynlaisia vesiputkien kunto/ viemärin-tutkimuksia ja yhteistyöllä Raaseporin Veden kanssa mikä tietenkään ei ole totta
Täällä Vantaalla kesällä pari tapausta tullut että naapurissa tekevät jotain viemärikorjauksia kaupungin viemäriin ja pitäisi tonttiviemäriä tutkia. Tuli ihan ekana mieleen että mitäs se mulle kuuluu, joa kaupunki haluaa viemäreitään tutkia.
Itse asiassa se viemärin kuvaaja sitten soitti myöhemmin ja kertoi ettei ehdikään käymään. Kun sitten kyselin tarkemmin niin selvisi että nämä keikan etsijät olivat tarinan keksineet omasta päästään. Kuvaaja itse oli ihan järkevän oloinen henkilö, nähtävästi vain tuo ulkoistettu jalkatyö keikkojen saamiseen on liian innokasta eikä välitä muusta kuin että saa sovittua keikkoja.
HiTec
Eipä turhia höttyillä :)
Tuo Passkey on kyllä ihan yleinen tunnistuksen tapa, ei mikään Apple-sidonnainen juttu ja sen saa toimimaan esim. Bitwardenillakin, joka on yksi näistä ilmaisista salasanaholvien sovelluksista. Annat tuon luoda itsellesi jokaiseen käyttämääsi palveluun vaikkapa 20mrk pitkän merkkijonon salasanaksi ja sinun ei itse tartte muistaa kuin vain tuon Bitwardenin oma salasana tai kirjaudut siihenkin sisään esim. sormenjäljelläsi. Toki nuo salasanat on sieltä Bitwardenistakin ulos otettavissa vaikka paperille printattavaksi, joskos systeemi ei joku kerta toimikaan niin tuon printin avulla pääset yhä niihin palveluihisi sisään.Yhä useampi palvelu saisi tukea Applen Passkey palevelua tunnistukseen.
Harrastelija
Hyperaktiivi
Mites tuo toimii jos käyttää useampaa laitetta?
Ei kuulosta hyvältä jos tunnukset on jossain pilvessä johon kaikilla laitteilla on pääsy.
Ei kuulosta hyvältä jos tunnukset on jossain pilvessä johon kaikilla laitteilla on pääsy.
Husky
Hyperaktiivi
Meillä joskus 5v sitten kävi ovimyyjä ja sanoin että saa tulla kuvaamaan viemärit. No kuvaaja tuli parin päivän päästä sovitusti ja oli äkäisenä, että kuka on näin uuteen taloon sopinut kuvaamisen ja oli jo toisella jalalla lähdössä pois, mutten antanut häipyä, vaan sanoin että nyt kuvataan kun on sovittu. Ihan rauhassa sitten katseltiin takimmaisesta oksasta lähtien kaikki läpi ja kunnossa oli., nähtävästi vain tuo ulkoistettu jalkatyö keikkojen saamiseen on liian innokasta eikä välitä muusta kuin että saa sovittua keikkoja.
Mietin vaan, että luulisi 20v taloissa jo olevan viemärivikoja kuvattavaksi

Mietin vaan, että luulisi 20v taloissa jo olevan viemärivikoja kuvattavaksi
Siellä voi olla puun juuria ja mitä vaan. Ihan syytä kuvata jos kuvaaja on paikalla.
Olen ollut mukana monessa kuvauksessa ja juurisyy uudemmissa kiinteistöissä on yleensä sutta ja sekundaa suoritetun työn laadussa, kiinteistöomistaja huomaa sen kyllä
Vikalista on pitkä mutta yleisimmät on viemäripohjien/ viemäröinnin liikkuminen, pari tapausta missä koko tontti oli liikkunut sivusuuntaan
Vikalista on pitkä mutta yleisimmät on viemäripohjien/ viemäröinnin liikkuminen, pari tapausta missä koko tontti oli liikkunut sivusuuntaan

Espejot
Hyperaktiivi
Käyttä maksujen hyväksyntään kaksivaiheista tunnistusta.Mites tuo toimii jos käyttää useampaa laitetta?
Ei kuulosta hyvältä jos tunnukset on jossain pilvessä johon kaikilla laitteilla on pääsy.
HiTec
Eipä turhia höttyillä :)
Nou hätä, tuo Bitwarden kryptaa aivan kaiken s.e. edes heidän oma ylläpitoporukkansa ei pääse sinun dataasi käsiksi. Toki tuon softan luottamuksesta kertoo jotain myös se että tuo on varsin laajasti ihan IT-ammattilaistenkin omassa käytössään - vai onko tässä taas niitä suutarin lapsen kenkiäMites tuo toimii jos käyttää useampaa laitetta?
Ei kuulosta hyvältä jos tunnukset on jossain pilvessä johon kaikilla laitteilla on pääsy.

Olen ollut mukana monessa kuvauksessa ja juurisyy uudemmissa kiinteistöissä on yleensä sutta ja sekundaa suoritetun työn laadussa,
YIT:n rakentamasta kerrostalosta löyty kuvatessa pystylinjan läpi tulevia reikiä. Asiantuntijat eivät keksineet mikä ne olisi voinut aiheuttaa.
Näitä oli siellä muutamia. Olisi pitänyt kuvata putket jo luovutusvaiheessa siis. Nyt ei mene enää takuuseen.
Espejot
Hyperaktiivi
Mielenkiintoista, ne työmaat missä minä olen ollut niin viemärit kuvattiin neljään kertaan. 1). Ennen raudoitusta 2) raudoituksen jälkeen 3) Valun jälkeen 4) luovutuksen yhteydessä. Ja siitä huolimatta viemärit aiheuttivat vesivahinkoja ja piikauksia. Viemärit on kaikkein aliarvostetuin työvaihe mutta aiheuttaa eniten korjauksia IMO. Just olin linjasaneerauksessa missä alakatto pistettiin umpeen ennen kuvauksia... no ei ole vaikea arvata että osa alakatoista purettiin ja viemäreitä korjattiin.YIT:n rakentamasta kerrostalosta löyty kuvatessa pystylinjan läpi tulevia reikiä. Asiantuntijat eivät keksineet mikä ne olisi voinut aiheuttaa.
Näytä liitetiedosto 118326
Näitä oli siellä muutamia. Olisi pitänyt kuvata putket jo luovutusvaiheessa siis. Nyt ei mene enää takuuseen.